Несколько рабочих аккаунтов появляются не только у арбитражных команд или крупных компаний. Агентство ведёт кабинеты разных клиентов, отдел продаж использует отдельные учётные записи для регионов, а владелец бизнеса разделяет личный, корпоративный и клиентский доступ. Проблемы начинаются не из-за количества аккаунтов как такового, а когда никто не понимает, где заканчивается один рабочий контур и начинается другой.
Смешанная сессия может привести к публикации не от того имени, изменению настроек чужого кабинета или отправке данных не тому клиенту. Исправление обычно занимает больше времени, чем профилактика: приходится выяснять, кто входил последним, восстанавливать доступ, отзывать активные сеансы и объяснять инцидент заказчику. Для руководителя это вопрос не только удобства, но и управляемости процесса.
Рабочая схема не требует сложной инфраструктуры. Ей нужны понятные границы: законное основание для каждого аккаунта, назначенный владелец, отдельное пространство проекта и контролируемый способ входа. Команда должна видеть статус доступа, но не получать основной пароль в переписке и не хранить резервные коды в общей таблице.
Изоляция профилей не отменяет правил платформ. Она не даёт права создавать неразрешённые аккаунты, подменять личность, обходить модерацию, антифрод или ограничения площадки. Сначала проверьте, разрешает ли сервис нужную модель работы, а затем стройте внутри неё дисциплину доступа.
Откуда берётся путаница между аккаунтами
Самый частый источник ошибки — один браузерный профиль на все задачи. Сотрудник утром работает в кабинете клиента, затем открывает второй аккаунт в соседней вкладке и считает, что переключился. Но браузер сохраняет cookies, активные сессии, автозаполнение и связанный контекст входа. В результате действие может уйти в тот аккаунт, который всё ещё авторизован.
Второй риск — доступ, переданный «на время». Основной пароль отправляют в чат, его копируют в личные заметки, а затем сотрудник меняет роль или уходит из команды. Если у компании нет реестра владельцев и даты последней проверки, такой доступ продолжает существовать незаметно для руководителя.
Путаницу усиливают безымянные профили вроде «рабочий 2», общие устройства и отсутствие финального шага после смены сотрудника. Когда неясно, кому принадлежит аккаунт, для какой задачи он создан и каким способом восстанавливается, команда начинает действовать по памяти. Память плохо заменяет процесс.
Рабочая модель: проект, владелец, профиль и сессия
Начните с разделения по проектам. Один проект — отдельное рабочее пространство со своим перечнем разрешённых аккаунтов, участников и задач. Это не обязательно отдельная программа: на старте достаточно утверждённого реестра и правила, по которому клиентские и внутренние контуры не объединяют в одну бесформенную очередь входов.
У каждого аккаунта должен быть один ответственный владелец. Владельцем может быть сотрудник компании или назначенный представитель клиента, но его роль нужно зафиксировать. Он подтверждает законное назначение учётной записи, знает, кто имеет доступ, и запускает пересмотр прав, когда меняется состав команды.
Для каждого разрешённого аккаунта назначьте отдельный браузерный профиль либо выделенное устройство. Профиль — это не просто ярлык на рабочем столе, а конкретная среда с собственной сессией. Ему присваивают понятное имя: например, «Клиент A — рекламный кабинет — редактор». Из названия должно быть ясно, какой проект открыт и для какой роли он предназначен.
В реестре профиля полезно хранить название проекта, владельца, назначение, статус доступа, дату последней проверки и ссылку на согласованный способ восстановления. Сам пароль, резервные коды и секреты в этот реестр не записывают. Ссылка должна вести к защищённому внутреннему процессу или менеджеру паролей, а не раскрывать данные в открытом документе.
Статусы делают процесс прозрачнее. Подойдут, например, «активен», «ожидает подтверждения владельца», «временно приостановлен» и «закрыт». Если сотрудник видит статус «приостановлен», он не пытается войти «на всякий случай», а обращается к владельцу или администратору проекта.
Доступы, пароли и восстановление
Пароль не должен быть единым способом передачи полномочий. Для ежедневной работы лучше выдавать персональные роли внутри самого сервиса, если площадка их поддерживает. Тогда сотрудник получает ровно тот уровень доступа, который нужен для задачи, а руководитель может отозвать его без смены пароля у всей команды.
Основной пароль и резервные коды храните в защищённом менеджере паролей или другом утверждённом хранилище с ограниченными правами. Передача в мессенджере создаёт неконтролируемые копии: сообщение могут переслать, сохранить в истории или увидеть на чужом устройстве. Даже удалённый текст не заменяет нормальную процедуру отзыва доступа.
У восстановления также должен быть владелец. Зафиксируйте, кто получает уведомления о входе, кто подтверждает смену контактного адреса и кто вправе запускать восстановление. Если доступ привязан к номеру телефона или корпоративной почте, проверьте, что они принадлежат организации или назначенному ответственному лицу, а не бывшему сотруднику.
После смены роли сотрудника пересматривайте доступ в тот же рабочий день. Уберите его из команды сервиса, отзовите приглашения, завершите доступ к защищённому хранилищу и обновите статус в реестре. Если человек больше не участвует в проекте, не оставляйте ему рабочий профиль «на случай срочной помощи».
Как встроить контроль в ежедневную работу команды
Хорошее правило для сотрудника звучит просто: одна задача — один проверенный профиль. Перед началом работы он сверяет название профиля, проект и свою роль. Перед действием с последствиями — публикацией, оплатой, изменением прав или экспортом данных — ещё раз проверяет, в каком аккаунте находится.
Не открывайте один и тот же рабочий аккаунт параллельно с нескольких рабочих мест без согласованного сценария. Даже если сервис технически допускает несколько активных сессий, команда может не понять, кто изменил настройку или завершил задачу. Для передачи работы лучше использовать очередь задач, комментарий в карточке проекта или короткую запись в журнале.
Журнал не обязан быть громоздким. Для каждого аккаунта достаточно отмечать дату проверки, владельца, список действующих ролей, последнее существенное изменение и ответственного за восстановление. Такой журнал помогает быстро ответить на практические вопросы: доступ ещё нужен, он выдан законно, а человек на другой стороне всё ещё работает с проектом?
Раз в установленный период руководитель или администратор просматривает записи. Цель проверки — не следить за каждым действием сотрудника, а убрать устаревшие доступы и неясные назначения. Если у аккаунта нет владельца, законного основания или понятного сценария восстановления, его нельзя считать готовым к работе.
Отдельно договоритесь о реакции на ошибку. Если сотрудник заметил, что открыл неверный аккаунт, он останавливает действие, фиксирует инцидент и сообщает владельцу проекта. Попытка тихо «поправить» последствия часто расширяет проблему: меняются данные, срабатывают уведомления, а исходную причину уже сложнее восстановить.
Практический пример: Multilogin
Multilogin можно рассматривать как предметный пример того, как команда раскладывает разрешённые рабочие аккаунты по отдельным профилям. Его ценность в таком сценарии не в обходе правил сторонних площадок, а в управлении рабочей средой: сотрудник открывает назначенный профиль, а руководитель видит структуру папок и состав команды.
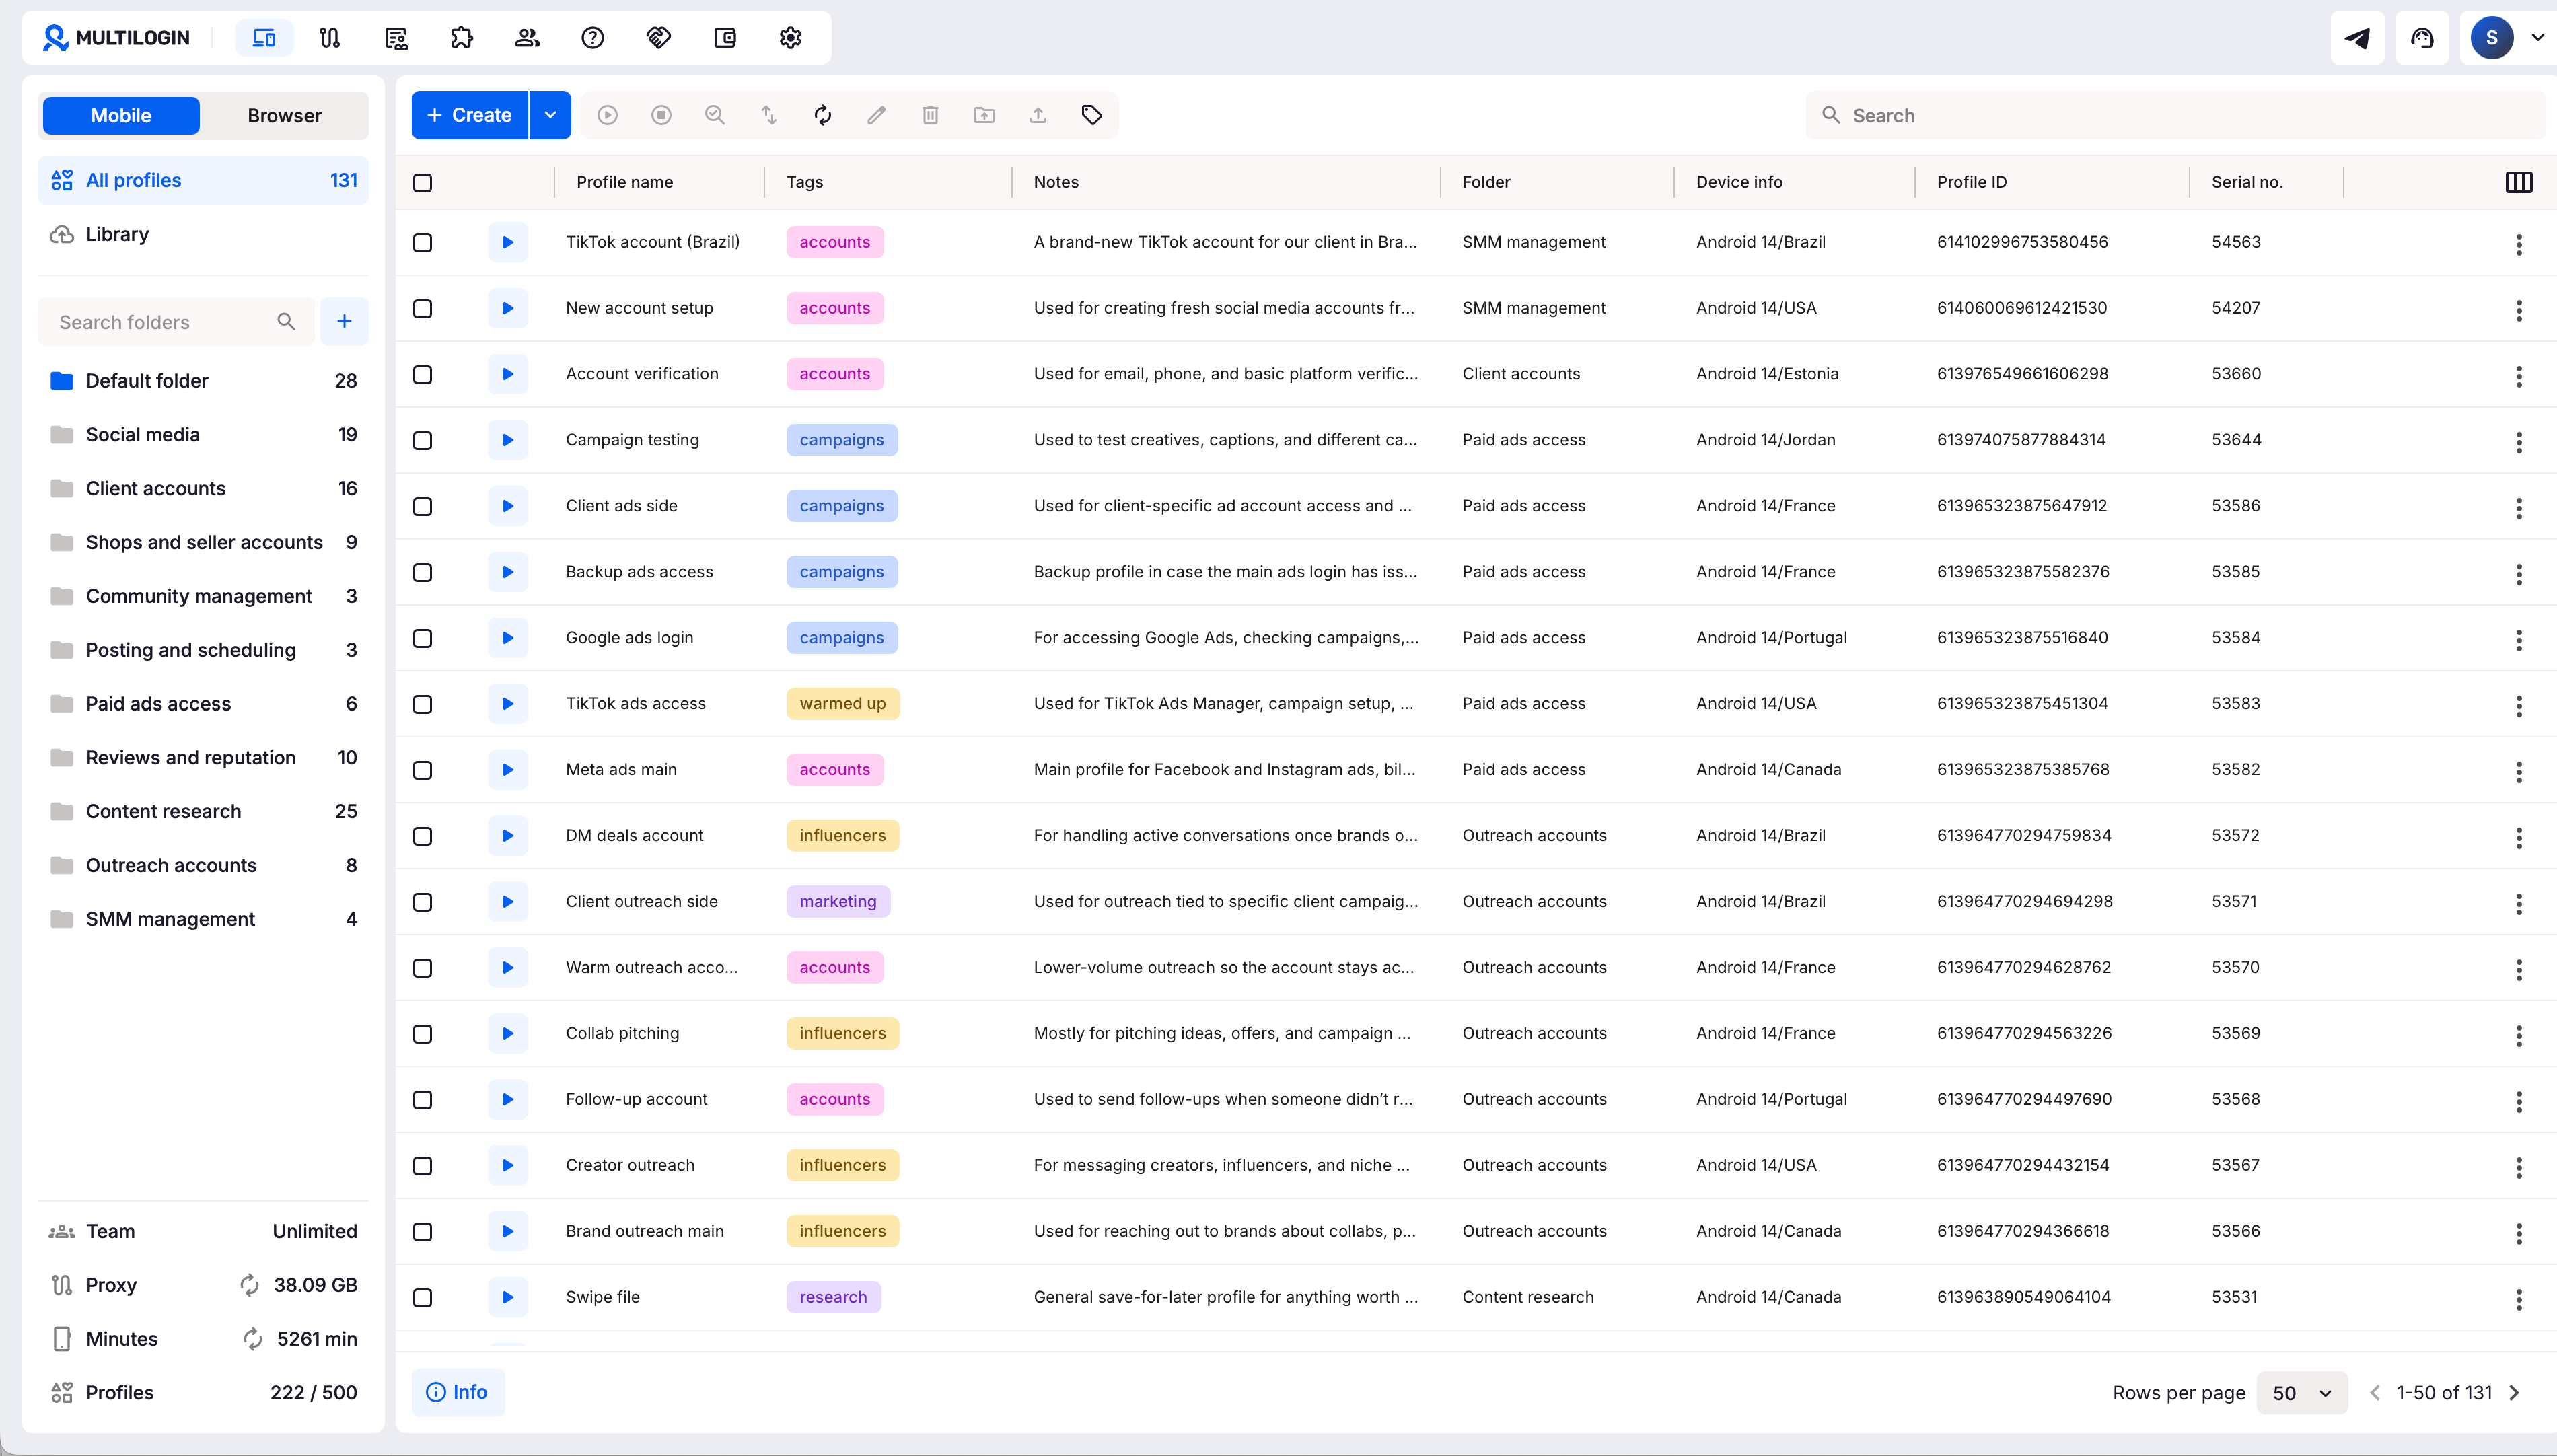
В разделе Profiles сервис показывает браузерные и мобильные профили. Для руководителя полезны папки, поиск, сортировка, фильтры, теги и заметки: они помогают не искать нужный контур по памяти. Официальная справка указывает, что искать, сортировать и фильтровать профили могут владелец и участники команды с доступом к поиску.
Представим агентство с несколькими клиентскими проектами. Для каждого клиента создаётся отдельная папка, а внутри — профили только тех аккаунтов, которые разрешены правилами соответствующей платформы и договорённостями с клиентом. В заметке можно указать назначение профиля и рабочий контекст, не записывая туда пароль, резервные коды или другие секреты.
Во втором сценарии руководитель назначает сотруднику роль для конкретной задачи: подготовить материалы, проверить настройки или обработать обращения. В обзоре командной работы Multilogin заявлены shared cloud profiles, role-based access и организация профилей по папкам. Это позволяет разделить доступы внутри команды вместо того, чтобы рассылать одну пару учётных данных всем исполнителям.
Сервис поддерживает одновременную работу разных участников с разными профилями. Но один и тот же профиль нельзя использовать параллельно нескольким сотрудникам. Это ограничение стоит встроить в регламент: передача профиля должна сопровождаться отметкой в задаче, а следующий исполнитель начинает работу только после того, как предыдущий закончил.
Multilogin предлагает desktop application и web-accessible interface. Официальный Help Center советует выбрать для работы один вариант, а не запускать оба одновременно. Для команды это удобное правило: один согласованный способ запуска уменьшает число спорных ситуаций, когда профиль открыт в приложении и браузере одновременно.
Официальный product tour показывает список профилей с папками, тегами, заметками, типом устройства и идентификаторами. Такой экран полезен как иллюстрация организации рабочего места, но не заменяет внутренний регламент. Даже аккуратно названные профили не решат проблему, если у аккаунта нет владельца, права не пересматриваются, а правила площадки запрещают выбранную модель использования.
Официальный сайт: https://multilogin.com/
Функционал
- Браузерные и мобильные профили для разделения разрешённых рабочих сессий.
- Папки, теги и заметки для организации профилей по проектам и задачам.
- Поиск, сортировка и фильтры в разделе Profiles.
- Shared cloud profiles для командной работы в общем рабочем контуре.
- Role-based access для распределения прав между участниками.
- Desktop application и web-accessible interface; для работы рекомендуется выбрать один из вариантов.
Ключевые преимущества
- Структура профилей помогает отделить клиентские проекты и снизить риск входа не в тот аккаунт.
- Папки, поиск и теги упрощают навигацию, когда профилей и участников становится больше.
- Ролевой доступ позволяет выдавать рабочие полномочия без передачи основного пароля в переписке.
- Разные участники могут одновременно работать с разными профилями.
Сильные стороны
- Профиль можно снабдить понятным названием, заметкой и привязкой к папке, чтобы контекст был виден до запуска.
- Список профилей в product tour демонстрирует тип устройства и идентификаторы, полезные для операционного учёта.
- Командная модель подходит для распределённой работы, если у каждого профиля назначен конкретный исполнитель.
Ограничения
- Один и тот же профиль нельзя использовать параллельно нескольким сотрудникам.
- Нельзя одновременно работать через desktop application и web-accessible interface: официальный Help Center рекомендует выбрать один способ.
- Профильная изоляция не разрешает создавать аккаунты или выполнять действия, запрещённые правилами платформы.
- Сервис не отменяет внутренние обязанности команды: владельца, журнал доступа, защищённое хранение секретов и регулярный пересмотр прав нужно организовать отдельно.
Кому подходит
- Агентствам, которые ведут несколько разрешённых клиентских контуров и хотят разделить их по папкам и профилям.
- Руководителям команд, которым нужно назначать роли и видеть рабочую структуру без пересылки паролей.
- Владельцам нескольких законных рабочих аккаунтов, готовым вести реестр владельцев, статусов и процедур восстановления.
- Не подходит как инструмент для обхода ограничений, модерации, банов, антифрода или запретов платформ.
Тарифы
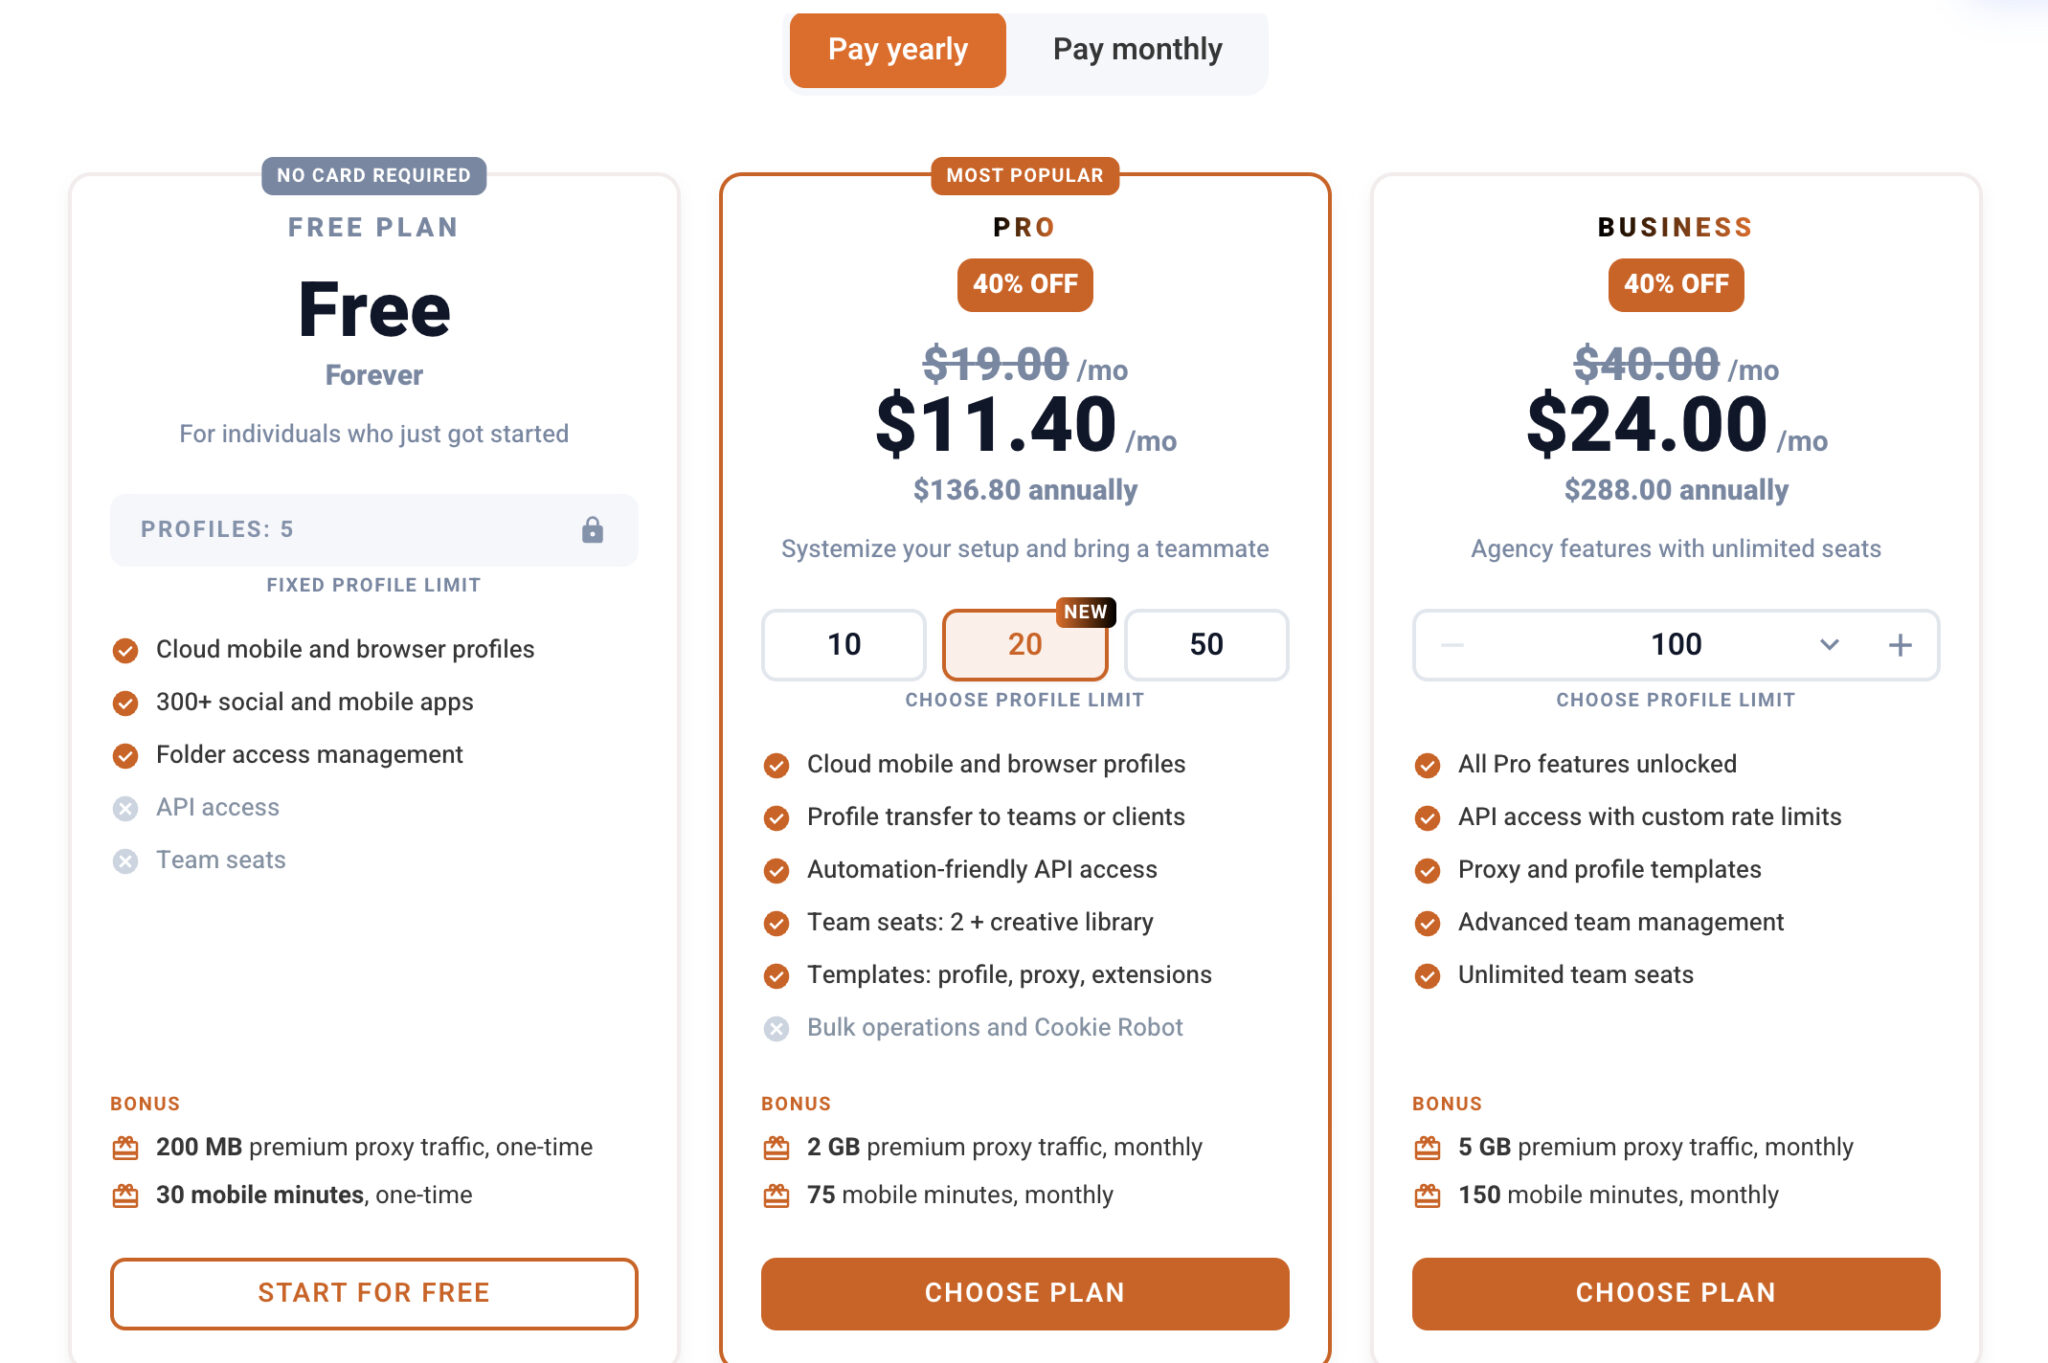
- Free — постоянный бесплатный план без банковской карты: до 5 облачных профилей.
- Free — 200 MB proxy traffic как разовый бонус.
- Free — 30 mobile minutes как разовый бонус.
- Free — при полном отсутствии активности в течение 7 дней профили удаляются автоматически.
- Pro 10 — регулярная monthly цена $11 в месяц по официальной справке.
- Pro 20 — регулярная monthly цена $19 в месяц по официальной справке.
- Pro 50 — регулярная monthly цена $29 в месяц по официальной справке.
- Business 100 — регулярная monthly цена $40 в месяц по официальной справке.
- Business 300 — регулярная monthly цена $89 в месяц по официальной справке.
- Pro 20 — на указанном в исходных данных yearly-экране: $11.40 в месяц, $136.80 ежегодно, 20 профилей, 2 места в команде, 2 GB proxy traffic и 75 mobile minutes в месяц.
- Business 100 — на указанном в исходных данных yearly-экране: $24 в месяц, $288 ежегодно, 100 профилей, unlimited team seats, 5 GB proxy traffic и 150 mobile minutes в месяц.
- Trial — в проверенных данных условия временного trial не указаны; постоянный Free не следует называть trial.
- Demo — в проверенных данных не указаны условия отдельного демодоступа; официальный product tour является демонстрацией интерфейса, а не подтверждённым тарифным демодоступом.
- Скидки, yearly-цены, VAT и итоговая сумма могут меняться; перед оплатой нужно сверить актуальные условия в checkout.
Чек-лист перед запуском нового аккаунта
- Проверьте законное основание аккаунта и правила площадки для выбранного сценария работы.
- Назначьте одного владельца, который отвечает за доступы и восстановление.
- Создайте отдельное рабочее пространство для проекта и не смешивайте с ним чужие контуры.
- Выделите аккаунту отдельный браузерный профиль или устройство с понятным названием.
- Укажите в реестре назначение, владельца, статус, дату последней проверки и ссылку на защищённый способ восстановления.
- Выдавайте сотрудникам персональные роли, когда сервис это поддерживает, вместо передачи основного пароля.
- Не храните пароли и резервные коды в открытом реестре, статье, чате или заметках профиля.
- Зафиксируйте правило передачи работы и запрет на одновременное использование одного профиля несколькими сотрудниками.
- После смены роли сразу отзывайте ненужные доступы и обновляйте журнал.
- Регулярно пересматривайте аккаунты без владельца, ясного назначения или подтверждённого статуса.
Система начинает работать не в момент установки нового инструмента, а когда у каждого аккаунта появляется место, владелец и понятный маршрут доступа. Тогда команда быстрее находит нужный рабочий контур, а руководитель может проверить порядок без аврального поиска по чатам и устройствам.