Команда выбирает между браузерными профилями и отдельными устройствами не ради самого способа входа. Задача практичнее: разделить рабочие сессии, не потерять контроль при передаче задач и не превратить обычную операцию в покупку, настройку и учёт десятков ноутбуков.
Браузерный профиль изолирует cookies, локальное хранилище и настройки браузера от других профилей на одном компьютере. Отдельное устройство добавляет физическую границу: сессии, файлы и браузер находятся на другом оборудовании. Эта граница может быть оправдана, но за неё приходится платить закупкой, обслуживанием, инвентаризацией и более сложной передачей доступа.
Ни один из вариантов не отменяет правила площадок и внутреннюю политику компании. Разделение сессий помогает организовать разрешённую работу с собственными аккаунтами и доступами клиентов. Оно не даёт права обходить ограничения сервисов, антифрод-проверки или использовать чужой доступ.
Когда достаточно отдельных браузерных профилей
Профили подходят, когда сотрудник ведёт несколько разрешённых рабочих контуров с одного компьютера: например, внутренние кабинеты команды, согласованные клиентские доступы или разные проекты. Вместо постоянного выхода и входа он открывает нужный контекст отдельно. Это уменьшает риск случайно сохранить рабочую сессию проекта в общем браузерном окне.
Изоляция полезна именно на уровне браузера. Cookies, локальное хранилище и настройки одного профиля не смешиваются с данными другого. В справке Chrome также описана работа с отдельными профилями браузера: официальная документация Google Chrome поможет сверить базовую механику перед внедрением.
Такой подход разумен, если у сотрудника закреплён рабочий компьютер, число контекстов ограничено, а команда ведёт понятный реестр: кто отвечает за каждый доступ, для какой задачи он используется и кому его можно передавать. Профиль в этой схеме выступает контейнером сессии, а не самостоятельной системой разрешений.
Профили не решают всё автоматически. Если один компьютер доступен нескольким людям без ясного разграничения, техническое разделение браузера не заменит процесс передачи доступа. То же относится к случаям, когда политика клиента или организации прямо требует работы с выделенного оборудования.
Практический плюс профилей — скорость. Новый проект не всегда требует отдельной закупки, а сотруднику не нужно переключаться между физическими устройствами ради каждого согласованного кабинета. Но удобство работает только при дисциплине: понятных названиях, правилах хранения доступов и регулярной проверке неактуальных сессий.
Когда отдельные устройства оправданы
Отдельное устройство создаёт физическую изоляцию: рабочая среда находится не рядом с другими профилями в том же браузере, а на другом компьютере. Это бывает нужно, когда такая модель закреплена требованиями организации, контрактом с клиентом или внутренними правилами работы с чувствительными данными.
Физическое разделение особенно уместно, если команде нужно закрепить конкретное оборудование за конкретным рабочим контуром и вести его учёт. Тогда в процесс входят выдача устройства, возврат, обновления, замена при неисправности и контроль того, у кого техника находится сейчас. Это не недостаток метода, а его реальная цена.
Отдельный ноутбук не делает доступ безопасным сам по себе. Если основной пароль передают в переписке, несколько человек используют один вход без согласования или никто не отвечает за отзыв сессии после смены исполнителя, проблема остаётся. Устройство добавляет границу, но не заменяет управление полномочиями.
Эта модель также хуже масштабируется там, где у агентства много коротких задач и меняющийся состав исполнителей. Каждая новая рабочая единица означает не только технику, но и время на подготовку, учёт и передачу. Поэтому выделенные устройства стоит выбирать под конкретный риск или обязательное требование, а не по привычке.
Как выбрать модель для команды
Начинать стоит не с вопроса «что надёжнее вообще», а с карты рабочих сессий. Зафиксируйте, какие доступы принадлежат компании, какие предоставлены клиентами, кто с ними работает и что происходит при передаче задачи другому специалисту. После этого станет видно, где нужна физическая граница, а где достаточно управляемых профилей.
Полезно отдельно оценить стоимость администрирования. Если изоляция требует покупки и сопровождения оборудования, это постоянная часть процесса, а не разовый расход. Если выбраны профили, постоянной частью становятся именование, учёт владельцев, порядок передачи и удаление больше не нужных сессий.
Практическая матрица выбора
- Один сотрудник. Обычно достаточно отдельных браузерных профилей, если сотрудник работает со своими разрешёнными задачами на закреплённом компьютере и не передаёт сессии неформально. Выделенное устройство имеет смысл, когда этого требует политика компании или клиента.
- Небольшая команда. Управляемые профили удобны, когда нужно разделить проекты и закрепить за ними ответственных без роста парка техники. Решение требует общего реестра доступов и понятного порядка отключения сессий при смене роли сотрудника.
- Агентство с клиентскими доступами. Основной критерий — прозрачность передачи и владения доступом. Профили подходят для раздельных клиентских контуров, если агентство заранее определило, кто получает доступ, кто его передаёт и как фиксируется завершение работы. Отдельные устройства оправданы при прямом требовании клиента или для особо изолированных процессов.
- Регулируемая среда. Сначала нужно сверить внутренние регламенты, договорные требования и правила учёта оборудования. Если они предусматривают выделенную технику или привязку работы к устройству, браузерные профили не должны подменять это требование. Если такого условия нет, профильная модель может снизить операционную нагрузку.
Хорошая модель не обязана быть единой для всех. Команда может использовать профили для обычных проектных контуров и выделенные устройства там, где физическая изоляция действительно требуется. Главное — зафиксировать основание для исключения, а не оставлять его на усмотрение каждого исполнителя.
Как настроить передачу доступа без общего основного пароля
Передача доступа начинается с назначения владельца процесса. Это может быть руководитель проекта, администратор или другой сотрудник, которому компания поручила вести реестр. Его задача — не хранить все пароли в личных заметках, а контролировать, кто и на каком основании получает рабочий доступ.
Основной пароль не стоит делать инструментом повседневной передачи. Для работы лучше использовать предусмотренные сервисом способы приглашения, назначения доступа или отдельные рабочие учётные записи, когда они доступны и разрешены правилами площадки. Если площадка не поддерживает такую модель, риск нужно зафиксировать до начала работы, а не маскировать передачей данных в личных чатах.
- Определите владельца каждого рабочего доступа и цель, для которой он используется.
- Зафиксируйте исполнителя, срок или условие доступа и способ подтверждения передачи.
- Передавайте только тот объём полномочий, который нужен для задачи и допускается правилами сервиса.
- После завершения работы проверьте, нужно ли отозвать доступ, закрыть сессию или обновить запись в реестре.
- При смене сотрудника повторите проверку для всех закреплённых за ним проектов, а не только для последней задачи.
В такой схеме браузерный профиль помогает сохранить рабочий контекст отдельно, но не становится заменой правилам доступа. Команда должна понимать, кто отвечает за сессию, каким способом она передана и когда необходимость в ней закончилась.
Отдельное устройство требует того же процесса, только добавляет запись об оборудовании. Нужно знать не только владельца доступа, но и местонахождение техники, её текущего пользователя и порядок возврата. Без этого физическая изоляция быстро превращается в набор бесхозных рабочих машин.
Multilogin как пример управляемых профилей
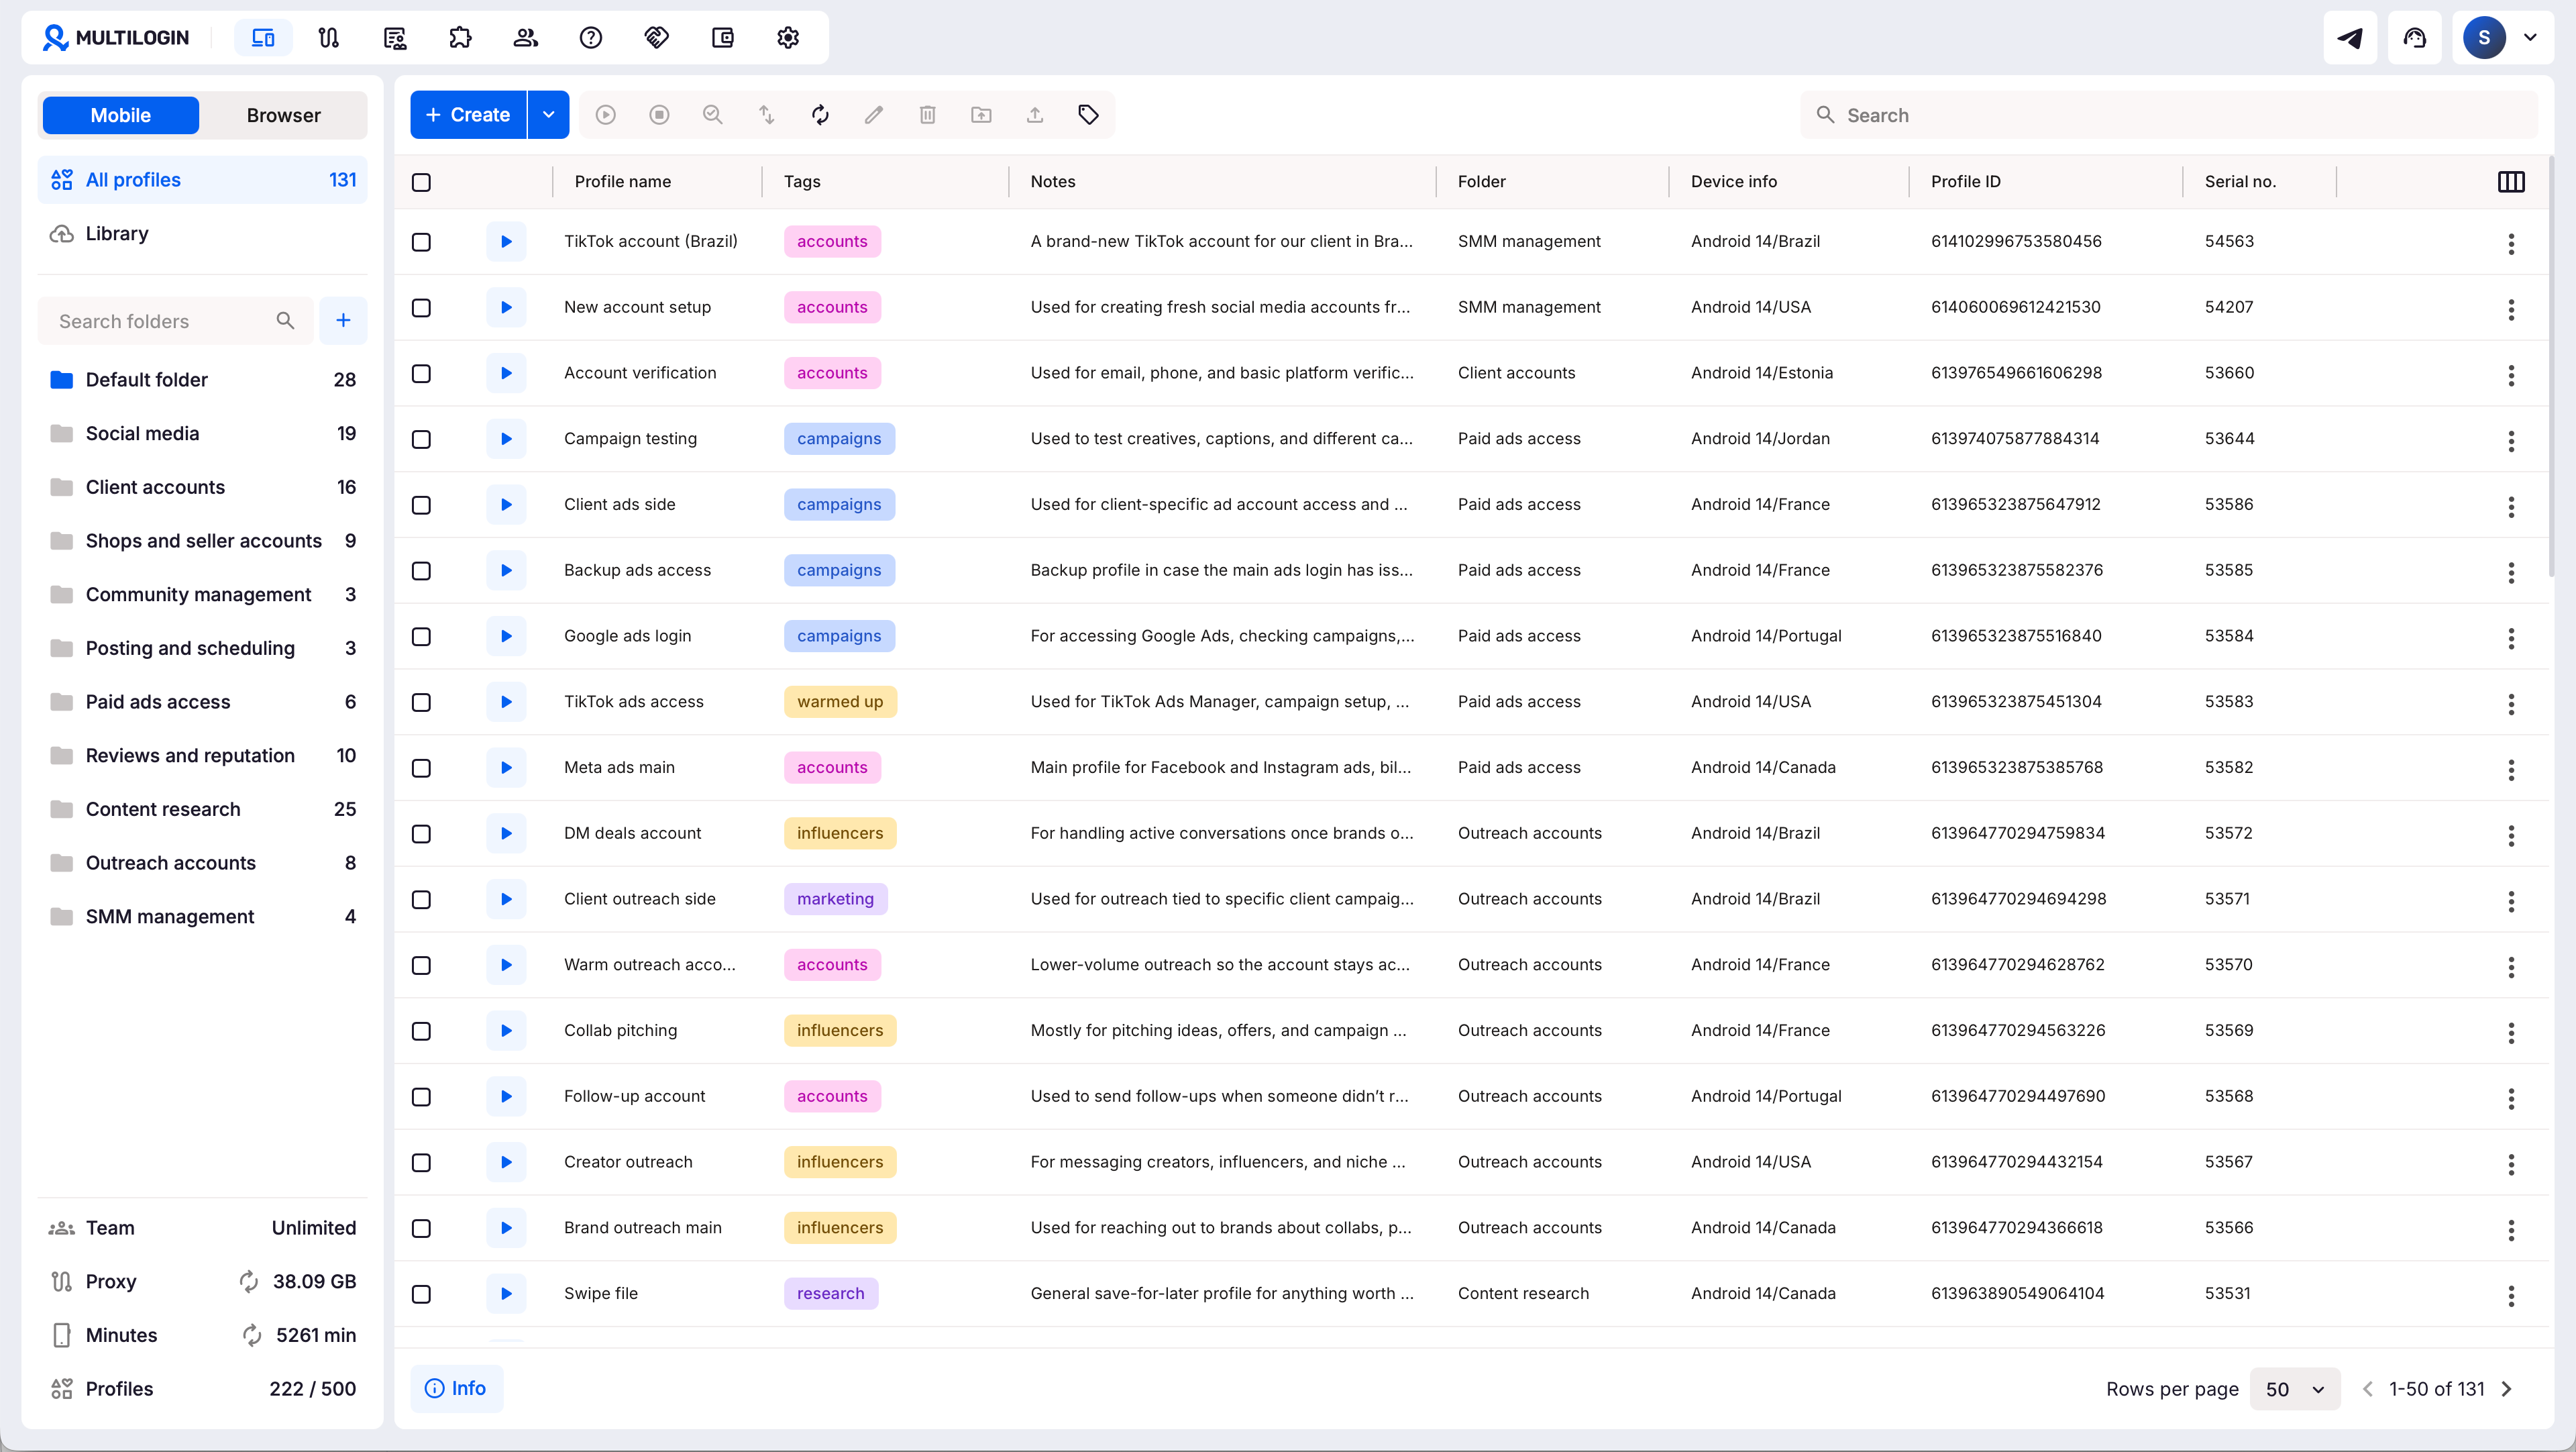
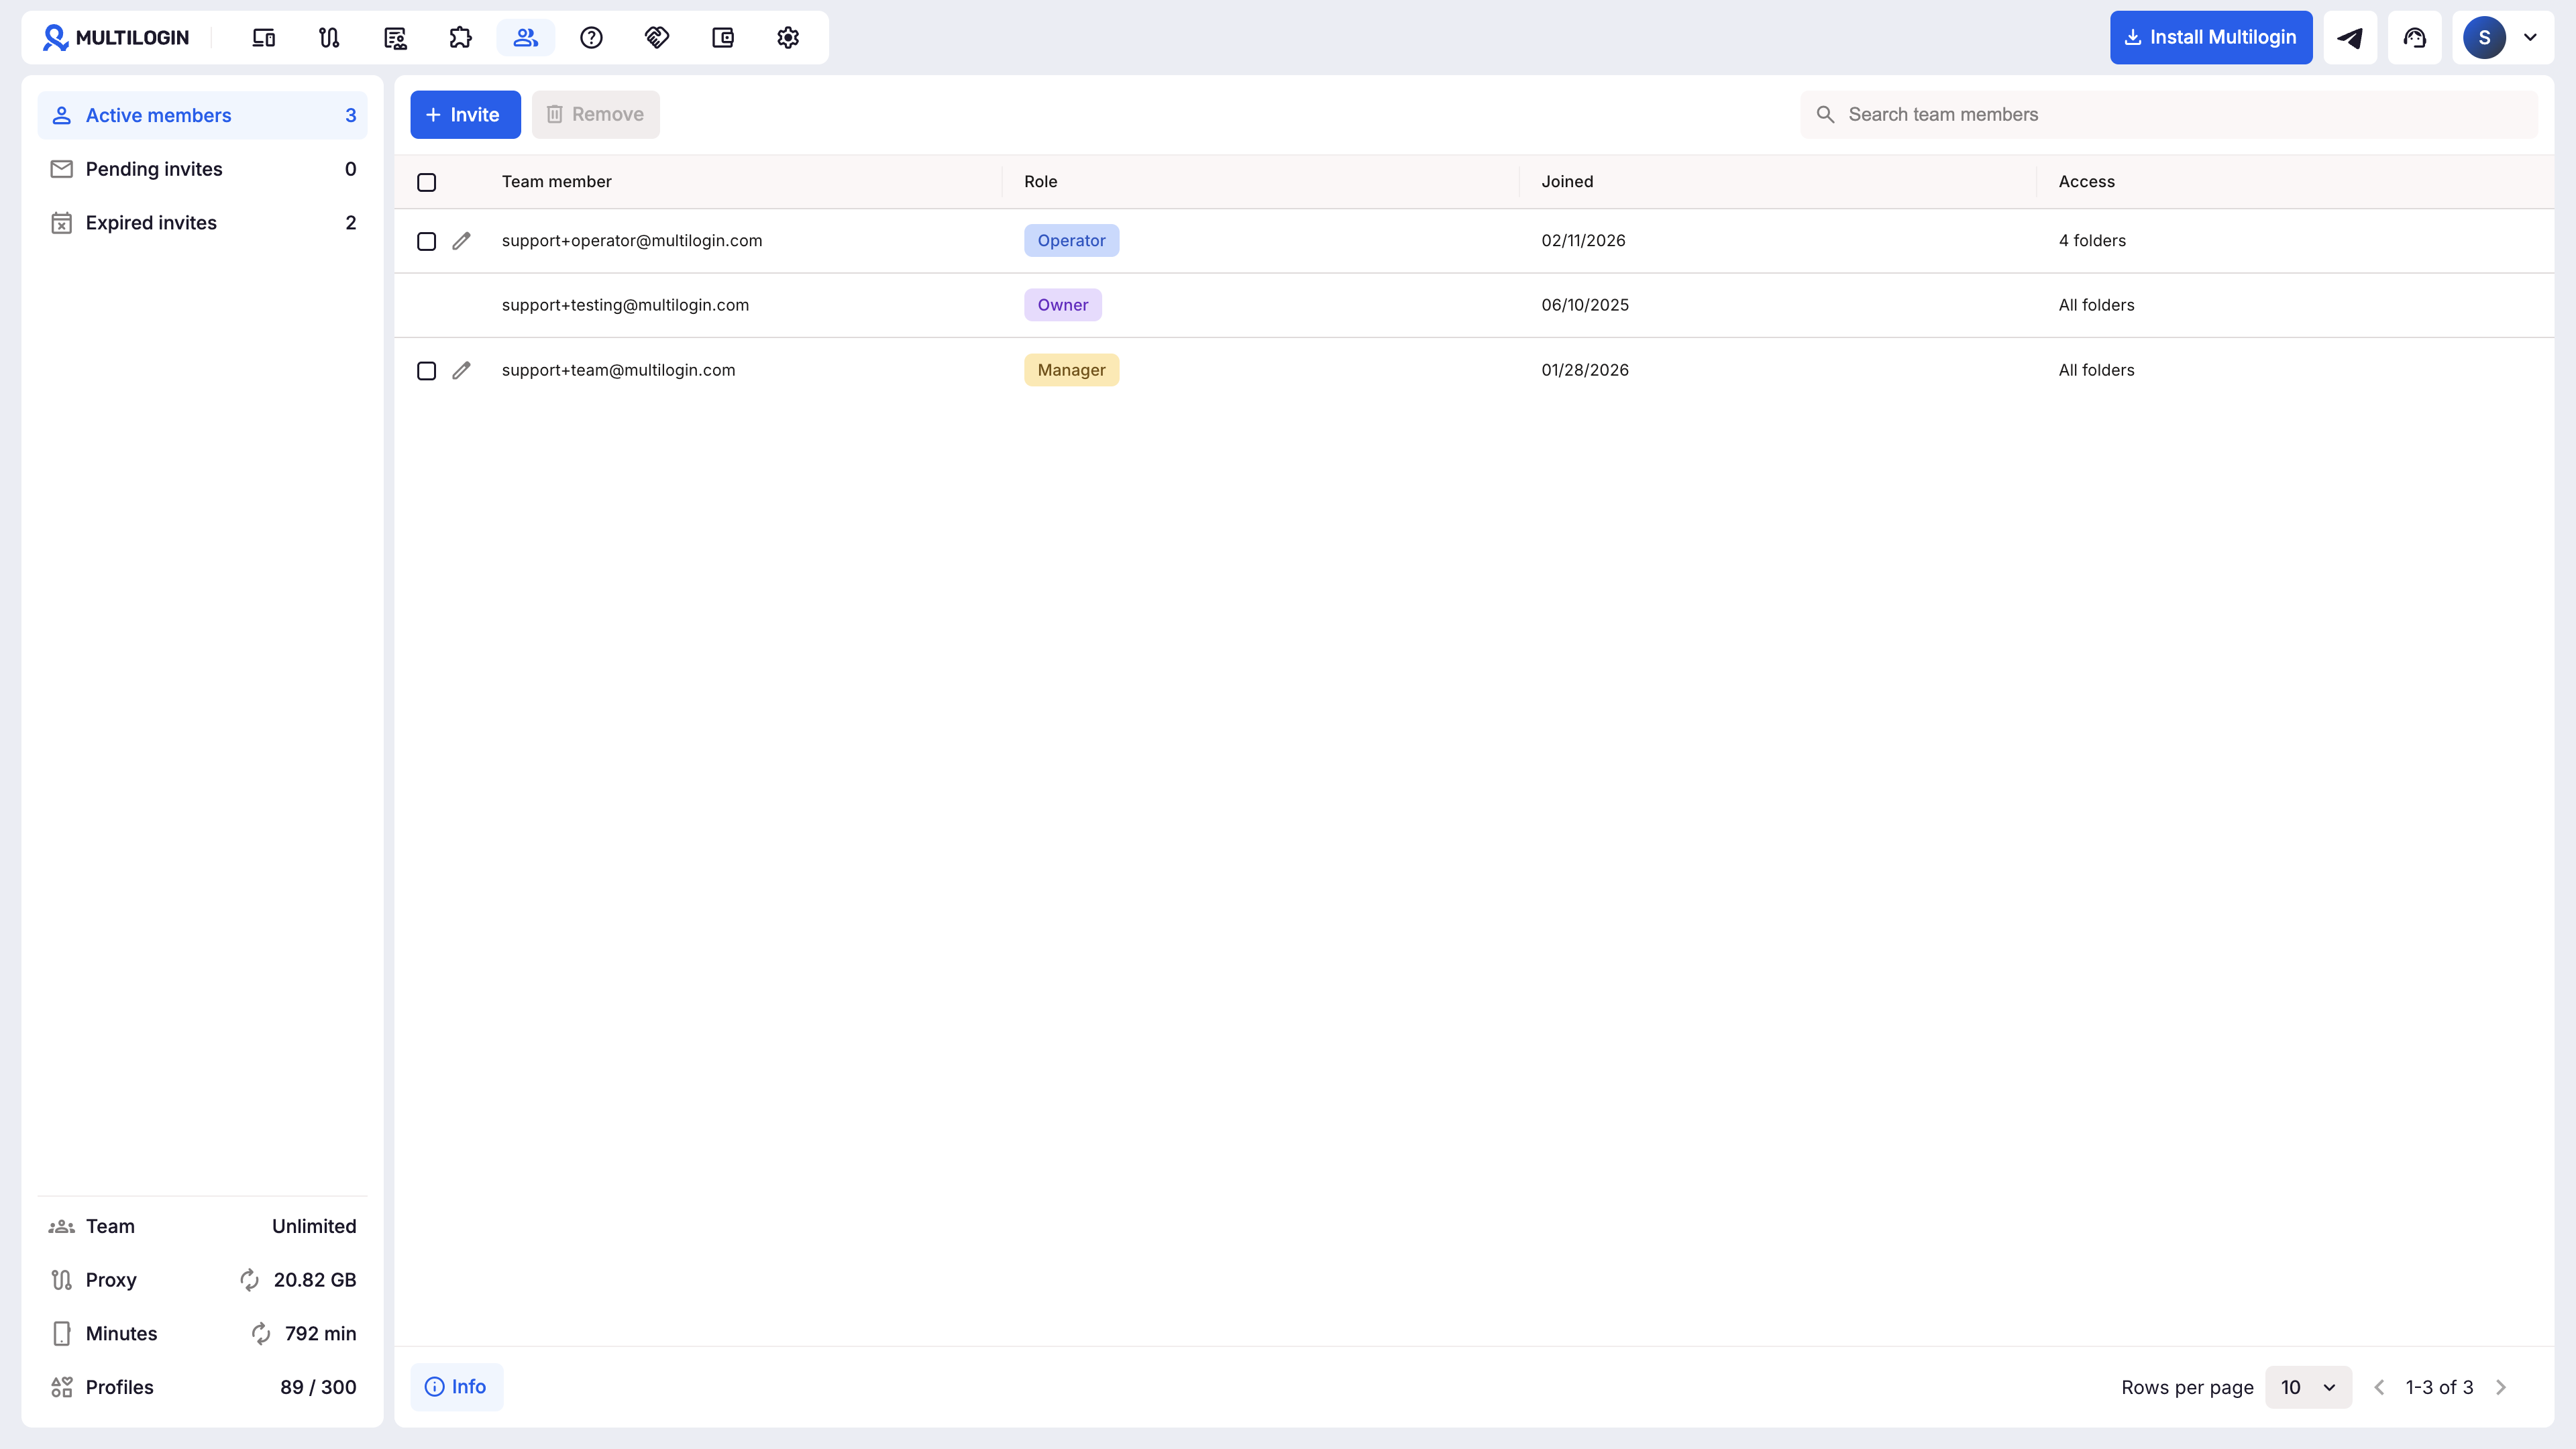
Multilogin публично описывает работу с браузерными профилями, папками, тегами и командной работой. Для агентства или команды это пример того, как профильный подход можно перевести из набора несвязанных окон в более упорядоченную рабочую структуру.
Смысл такой структуры не в создании дополнительных аккаунтов и не в обходе ограничений площадок. Она помогает разложить разрешённые рабочие сессии по проектам, обозначить их назначение и уменьшить вероятность того, что исполнитель откроет не тот клиентский контур. Границы допустимого использования по-прежнему задают правила самих сервисов и договорённости с владельцем доступа.
В публичном product tour Multilogin показан рабочий интерфейс с профилями. Это позволяет до внедрения оценить сам принцип организации: команде нужен не просто ещё один браузер, а понятный способ видеть и различать рабочие контексты.
Папки и теги полезны, когда число проектов растёт. Их можно использовать как основу для внутренней логики учёта: отделять клиентов, направления или этапы работ. Но названия должны быть понятны не только тому, кто создал профиль. Иначе после передачи задачи структура сохранится технически, а смысл её маркировки исчезнет.
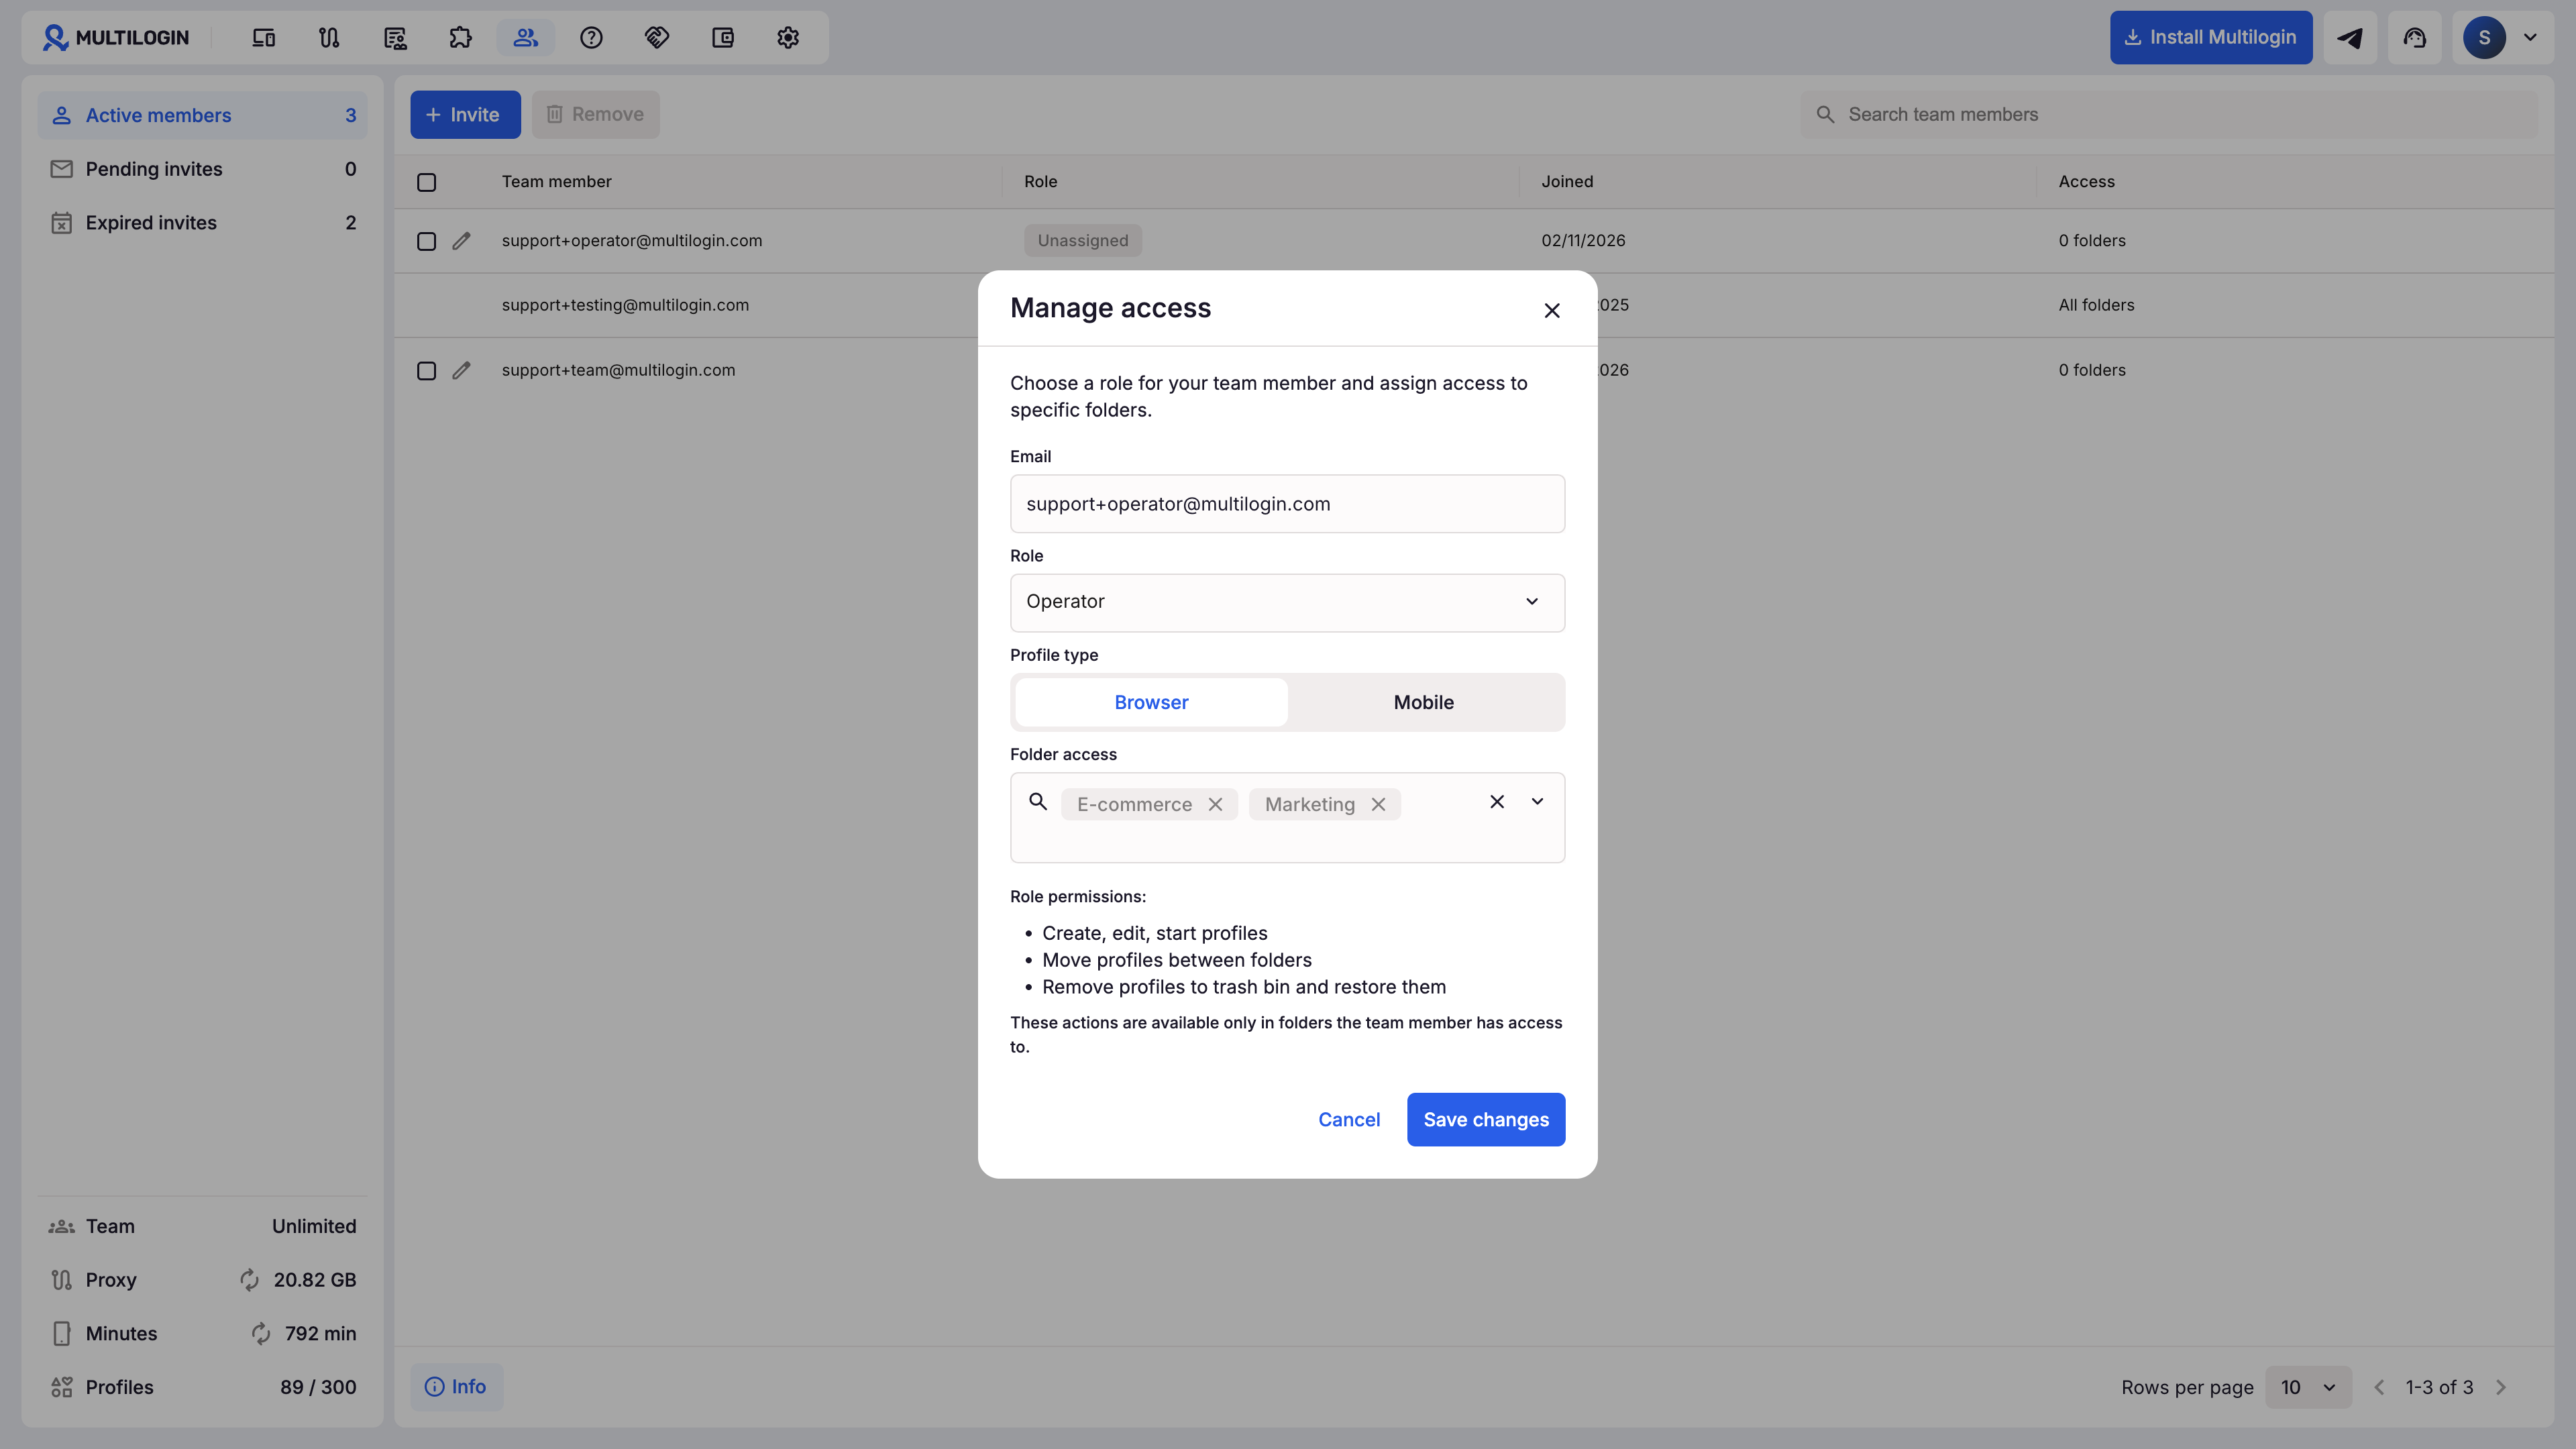
Командная работа в профильном инструменте не освобождает от регламента. До подключения коллеги стоит определить, какие задачи он выполняет, кто остаётся ответственным за клиентский доступ и что делать после завершения проекта. Сервис упрощает организацию профилей, но не может принять эти управленческие решения за команду.
Официальный сайт: https://multilogin.com/
Функционал
- Управление браузерными профилями для раздельных рабочих сессий.
- Организация профилей с помощью папок.
- Маркировка профилей тегами.
- Возможности командной работы, публично описанные Multilogin.
Ключевые преимущества
- Профили помогают отделить cookies, локальное хранилище и настройки браузера одного рабочего контекста от другого на том же компьютере.
- Папки и теги дают основу для понятной структуры проектов и клиентских контуров.
- Профильная модель может снизить потребность в отдельных устройствах там, где физическая изоляция не обязательна.
Сильные стороны
- Подходит для команд, которым важно упорядочить разрешённые рабочие сессии, а не хранить их в случайном наборе окон.
- Публичный product tour позволяет заранее увидеть принцип работы с профилями.
- Публичные материалы отражают и сценарий командной работы, а не только использование одним человеком.
Ограничения
- Инструмент не даёт права нарушать правила платформ, обходить их проверки или ограничения аккаунтов.
- Профили не заменяют реестр доступов, назначение ответственных и процедуру отзыва сессий.
- Если клиент или внутренний регламент требует выделенное устройство, профильная модель не должна подменять это требование.
Кому подходит
- Небольшим командам, которые ведут несколько согласованных проектов с закреплёнными исполнителями.
- Агентствам, которым нужно структурировать разрешённые клиентские рабочие контуры с помощью папок и тегов.
- Командам, выбирающим между ростом парка устройств и более управляемой организацией профилей.
Тарифы
В публичных материалах Multilogin виден тарифный экран с планами Free, Pro и Business. В предоставленном контексте нет проверенных цен, лимитов, сроков пробного доступа или условий каждого плана, поэтому сравнивать их по этим параметрам здесь нельзя. Перед выбором стоит сверить актуальные условия на официальных материалах сервиса.
- Free. Название плана присутствует на публичном тарифном экране Multilogin; условия в проверенном контексте не раскрыты.
- Pro. Название плана присутствует на публичном тарифном экране Multilogin; условия в проверенном контексте не раскрыты.
- Business. Название плана присутствует на публичном тарифном экране Multilogin; условия в проверенном контексте не раскрыты.
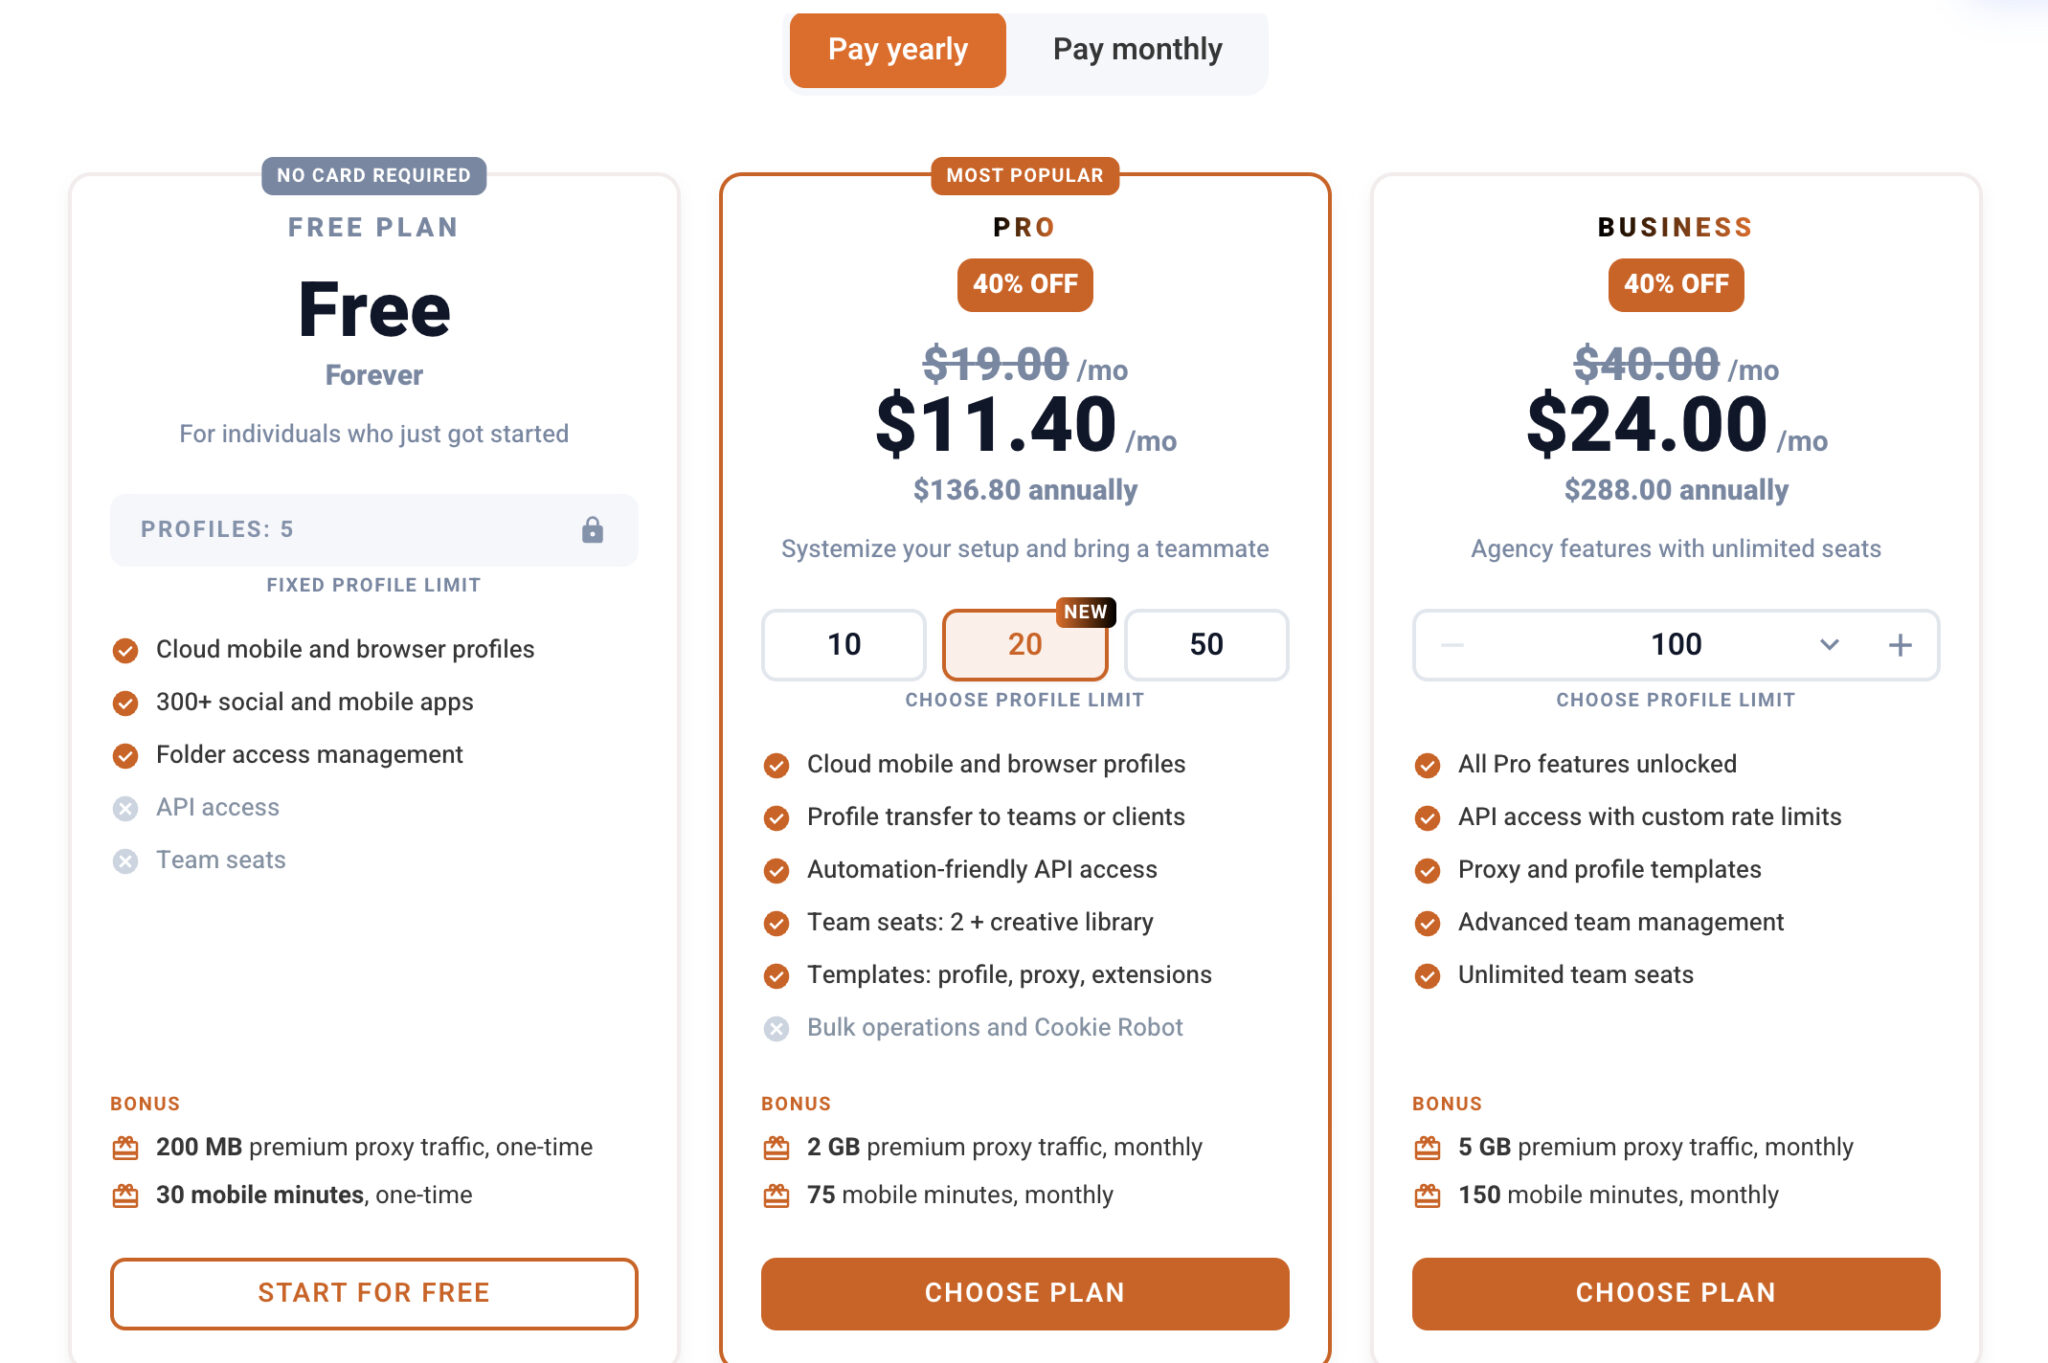
Для дополнительной проверки публичной коммуникации сервиса можно обратиться к официальному сообщению Multilogin об обновлении цен. Принимать решение по тарифу стоит только после сверки актуального официального экрана и условий, которые относятся к вашей команде.
Итог: выбирать нужно не инструмент, а уровень контроля
Браузерные профили — практичный вариант для разрешённых рабочих сессий, когда команде важны разделение контекстов и управляемость без расширения парка техники. Отдельные устройства оправданы там, где физическая изоляция обязательна или даёт понятное преимущество для конкретного процесса.
Надёжная рабочая модель строится вокруг учёта, ответственных и корректной передачи доступа. Если эти правила не определены, ни профиль, ни отдельный ноутбук не дадут команде реального контроля. Если они определены, выбор между двумя подходами становится предметом затрат, требований и масштаба работы, а не догадок.