Поиск ошибок с помощью AI — это не то же самое, что генерация кода в чат-окне. Для рейтинга важны анализ diff, контекст репозитория, правила безопасности, работа с pull request и возможность проверить вывод до слияния.
Мы отобрали десять специализированных режимов code review, SAST и debugging. Обычные универсальные помощники без отдельного проверочного сценария в список не попали.
Данные о тарифах и доступе сверены по официальным страницам на 12 сентября 2026 года. Бесплатный open-source режим, ограниченный free-план, trial и демонстрация указаны раздельно.
Ни одна нейросеть не снимает ответственность с ревьюера. Практичный процесс использует AI как дополнительный фильтр, а критические находки подтверждает тестами, статическими правилами и человеком. Тестовый набор должен включать небольшой рефакторинг, уязвимость, ошибку на границе модулей и заведомо безопасное изменение. Так можно измерить полезные находки, ложные срабатывания, время ответа и долю комментариев, которые команда действительно приняла перед merge.
1. CodeRabbit
CodeRabbit — специализированный AI-рецензент pull request, который читает изменения, оставляет построчные замечания и отвечает на уточнения.
В основе сценария CodeRabbit лежит последовательность действий: бот подключается к репозиторию, получает событие PR, анализирует diff и контекст, после чего разработчик обсуждает или закрывает замечания.
CodeRabbit работает вокруг pull request: AI-ревью учитывает контекст и может находить дефекты либо проверять соблюдение стандартов. Для крупных изменений полезны Change Stack, который собирает diff в логические группы, и Triage, расставляющий pull request по ценности и риску. Отдельный модуль Security ищет уязвимости, утёкшие секреты и уязвимые зависимости.
Сервис логично включать в процесс команды, где pull request проходят регулярное ревью и есть договорённости по стандартам кода. Тогда замечания появляются в момент проверки изменений, а Triage помогает выбрать PR, требующие внимания первыми. Для разовых запросов к отдельному файлу этот сценарий менее показателен: основная ценность раскрывается именно в потоке изменений репозитория.
CodeRabbit выдаёт рекомендации, а не принимает решение о merge вместо команды. Поэтому находку о баге, стандарте или безопасности следует соотносить с архитектурой и задачей конкретного изменения; это редакционная оценка границы применения AI-ревью. Даже контекстный анализ не превращает автоматический комментарий в доказательство дефекта или корректности будущего исправления.
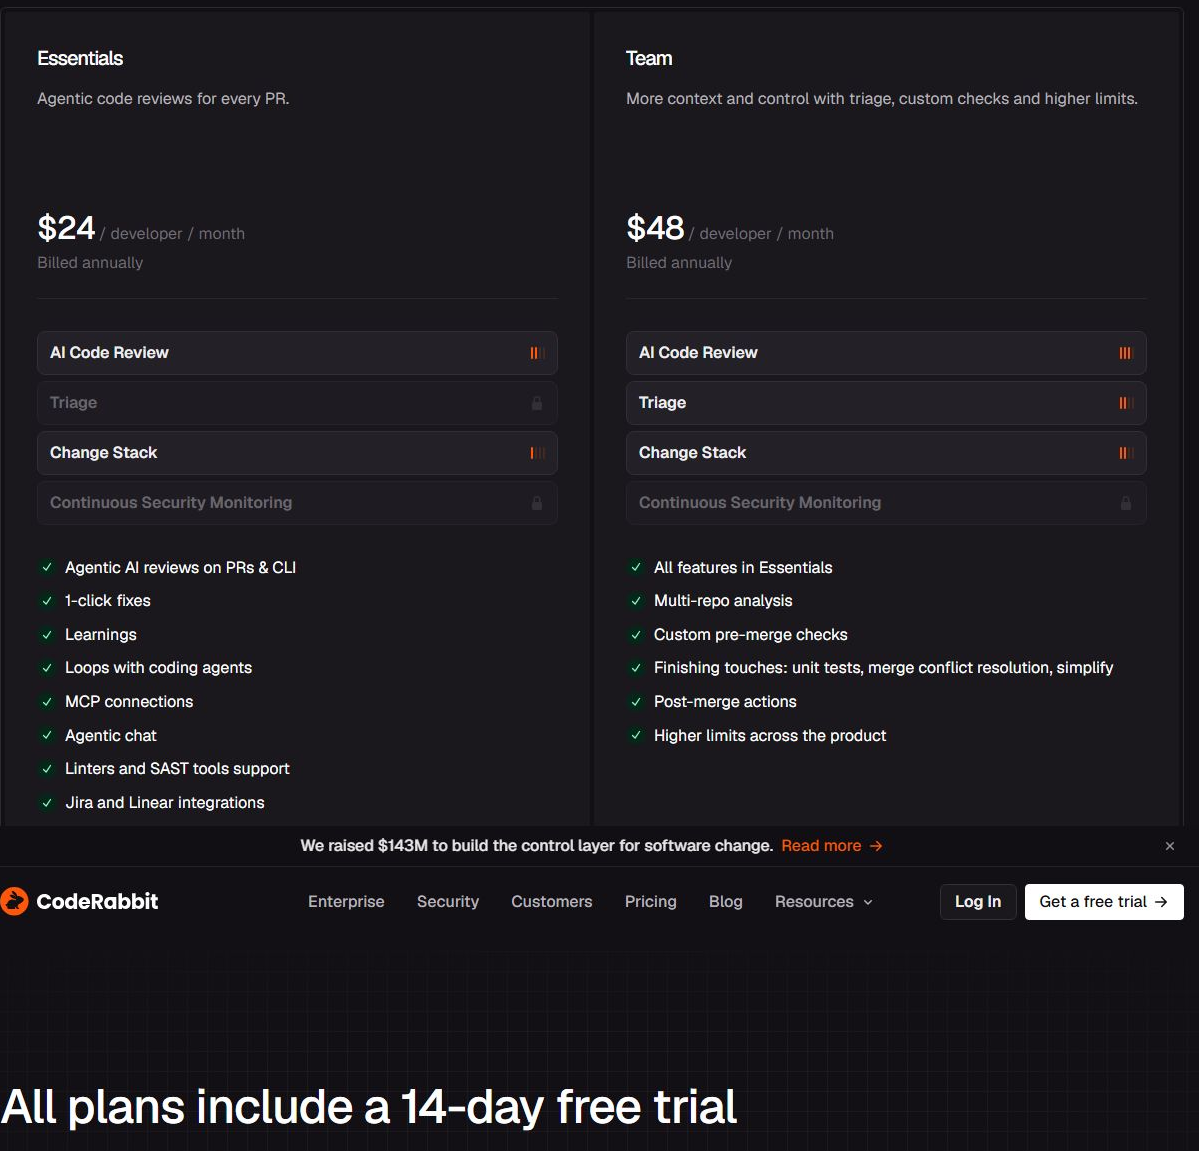
Цены CodeRabbit распределены между несколькими вариантами доступа: для публичного open source review бесплатны; trial длится 14 дней, Essentials стоит $24 за разработчика в месяц при оплате за год.
Проверять CodeRabbit имеет смысл на pull request, где одновременно видны несколько связанных изменений, например переработка модуля с новыми зависимостями. В таком сценарии видно, как Change Stack делит большой diff, а Triage определяет приоритет. Отдельно проявляется Security: он ищет уязвимости, секреты и уязвимые зависимости, не ограничиваясь стилем кода.
Официальный сайт: https://www.coderabbit.ai/
Функционал
- Автоматические PR-ревью и summary
- Сбор обратной связи команды по замечаниям как входных данных для обучения системы ревью в дальнейшем
Ключевые преимущества
- Контекстное ревью pull request с учётом репозитория, а не изолированной проверки отдельных строк изменений
- Triage ранжирует pull request по ценности и риску, помогая команде распределять внимание между изменениями
Сильные стороны
- CodeRabbit Security ищет уязвимости, утёкшие секреты и уязвимые зависимости в рамках отдельной проверки
- Автоматическая проверка соблюдения стандартов кода в ходе контекстного ревью pull request команды
Ограничения
- Автоматические замечания не заменяют решение ревьюера: предполагаемый дефект и предложенное исправление нужно оценивать в контексте задачи
- Даже контекстный анализ не гарантирует, что комментарий верно отражает архитектурные ограничения конкретного изменения
Кому подходит
- Команды с регулярным потоком pull request, которым нужно ранжировать изменения по риску и ценности
- Репозитории с крупными взаимосвязанными diff, где Change Stack помогает разбить изменения на логические группы
Тарифы
- Public OSS — бесплатно
- Trial — 14 дней без карты
- Essentials — $24 годом/$30 помесячно; Team — $48/$60; Advanced — $72 годом
2. Qodo Merge
Qodo Merge — AI-инструмент для анализа pull request, улучшения описаний и подготовки конкретных предложений к изменениям.
Позицию Qodo Merge определяет не универсальность, а точное совпадение со сценарием: ценность Qodo Merge — в структурированном разборе изменений и измеримой кредитной модели, а не в автодополнении редактора.
Qodo Merge в актуальной документации называется Git Integration; это AI-агент для ревью pull request. Он сканирует изменения кода в PR и выдаёт обратную связь, которая помогает ревьюеру. Инструмент improve формирует прикладные предложения по коду. Проверку можно вызвать командой /review либо настроить её автоматический запуск при открытии pull request.
Qodo Merge, обозначаемый в текущей документации как Git Integration, уместен в команде с формальным этапом ревью перед merge. Ручной запуск /review оставляет проверку под контролем автора или ревьюера, а настройка на открытие PR делает её частью стандартного маршрута. Такой выбор особенно понятен там, где требования к тестам и безопасности задаются на уровне репозитория.
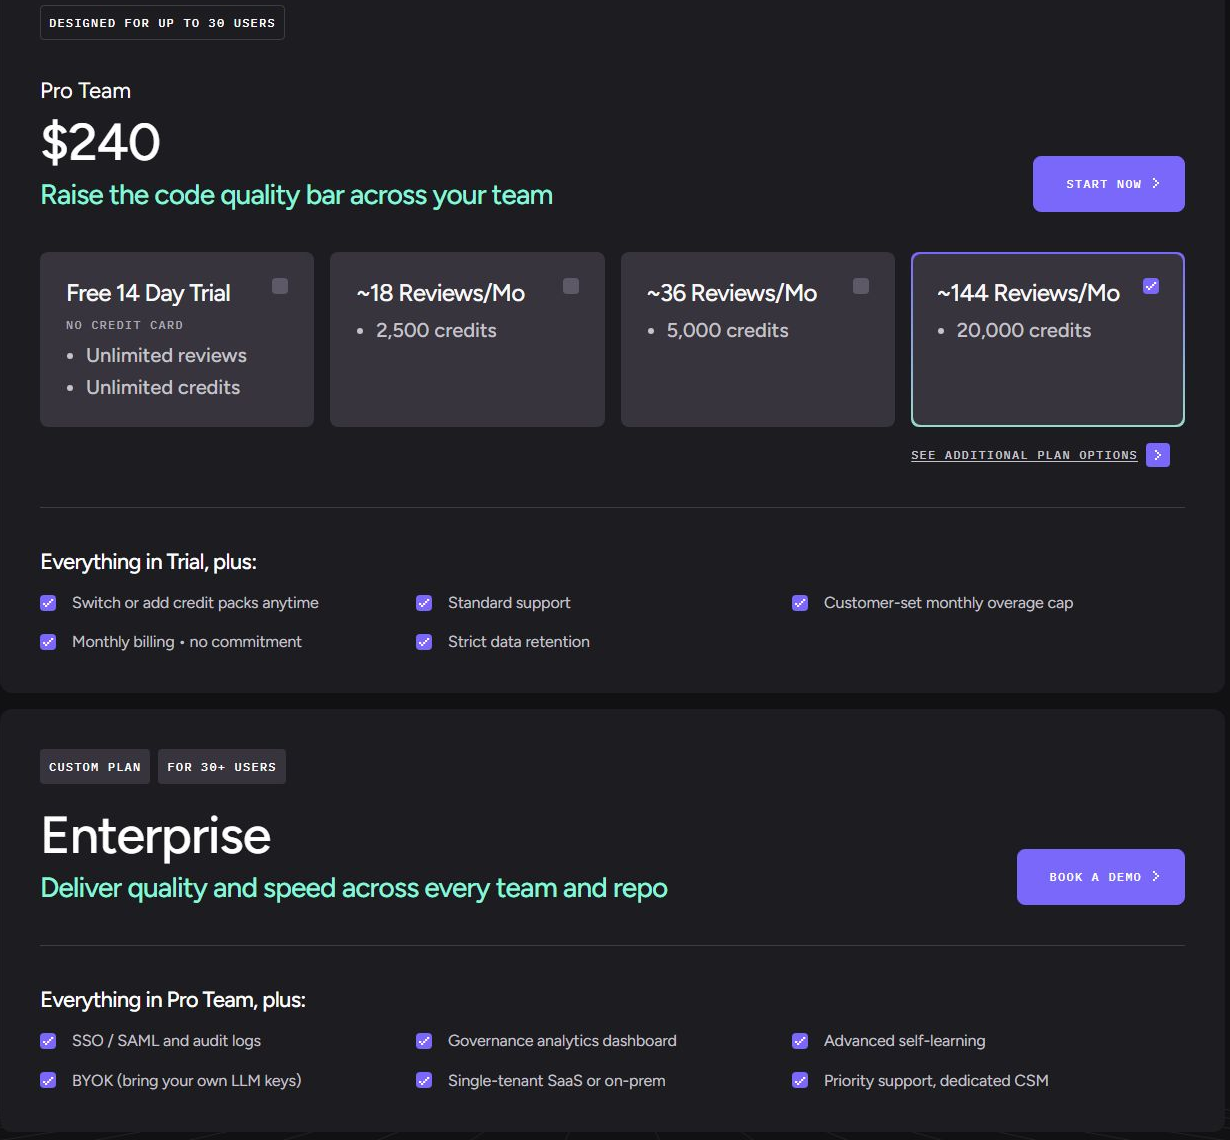
Коммерческая модель Qodo Merge на дату проверки выглядит так: trial даёт 14 дней без карты и безлимитные credits и reviews; Team стоит $30 в месяц без годового обязательства и включает общий пул 2 500 credits для команд до 30 пользователей. Стандартное сверх включённого объёма стоит $0,012 за credit.
Ограничение связано с полнотой исходных данных: анализ тикета проверяет связанную задачу GitHub или Jira, поэтому без привязанного тикета этот слой контекста не появится. Дополнительные инструкции также нужно формулировать применительно к проекту, иначе они не зададут ревью ожидаемые правила. Это не недостаток агента, а условие корректного использования его на PR.
Рабочий сценарий Qodo Merge — pull request с привязанным тикетом и изменениями, затрагивающими тесты или безопасность. Ревью можно запустить через /review, а в настройках включить нужные проверки и дополнительные инструкции проекта. На выходе ревьюер получает анализ изменений и предложения improve; связь с тикетом даёт агенту ещё один документированный источник контекста.
Официальный сайт: https://www.qodo.ai/products/qodo-merge/
Функционал
- AI-анализ pull request
- Инструмент improve с прикладными предложениями по изменению кода, которые ревьюер может рассмотреть в pull request
Ключевые преимущества
- Сканирование изменений кода в pull request с обратной связью, предназначенной для помощи ревьюеру при принятии решения
- Ручной запуск /review и автоматический старт проверки при открытии pull request через конфигурацию репозитория
Сильные стороны
- Настраиваемые проверки тестов и безопасности, включаемые в конфигурации review для конкретного репозитория
- Дополнительные инструкции, которые адаптируют обратную связь агента к правилам и особенностям проекта
Ограничения
- Тикет-анализ требует связанной задачи GitHub или Jira; без неё агент не получает этот источник контекста
- Автоматический запуск ревью при открытии pull request нужно отдельно включить в конфигурации репозитория
Кому подходит
- Продуктовые инженерные команды, в которых pull request проходят формальное ревью перед merge и связаны с задачами
- Репозитории, где на открытии pull request нужны настраиваемые проверки тестов и безопасности
Тарифы
- Free trial — 14 дней без банковской карты, с неограниченным числом credits и reviews; это не постоянный тариф Developer Free.
- Team — $30 в месяц без годового обязательства: до 30 пользователей, общий пул 2 500 credits и ориентировочно 18 reviews; неиспользованные credits сгорают ежемесячно.
- Сверх включённого объёма стандартное использование стоит $0,012 за credit; расходы ограничиваются лимитом.
- Enterprise — для команд от 30 пользователей, стоимость по запросу; доступны SSO, BYOK и on-premise.
- Qualified Open Source — бесплатный доступ для проектов, соответствующих условиям программы.
3. GitHub Copilot Code Review
GitHub Copilot Code Review — встроенный в GitHub режим AI-рецензирования выбранного кода и pull request.
Сценарий GitHub Copilot Code Review раскрывается через конкретные шаги: разработчик запрашивает review в PR или редакторе, получает комментарии и решает, какие исправления применить до merge.
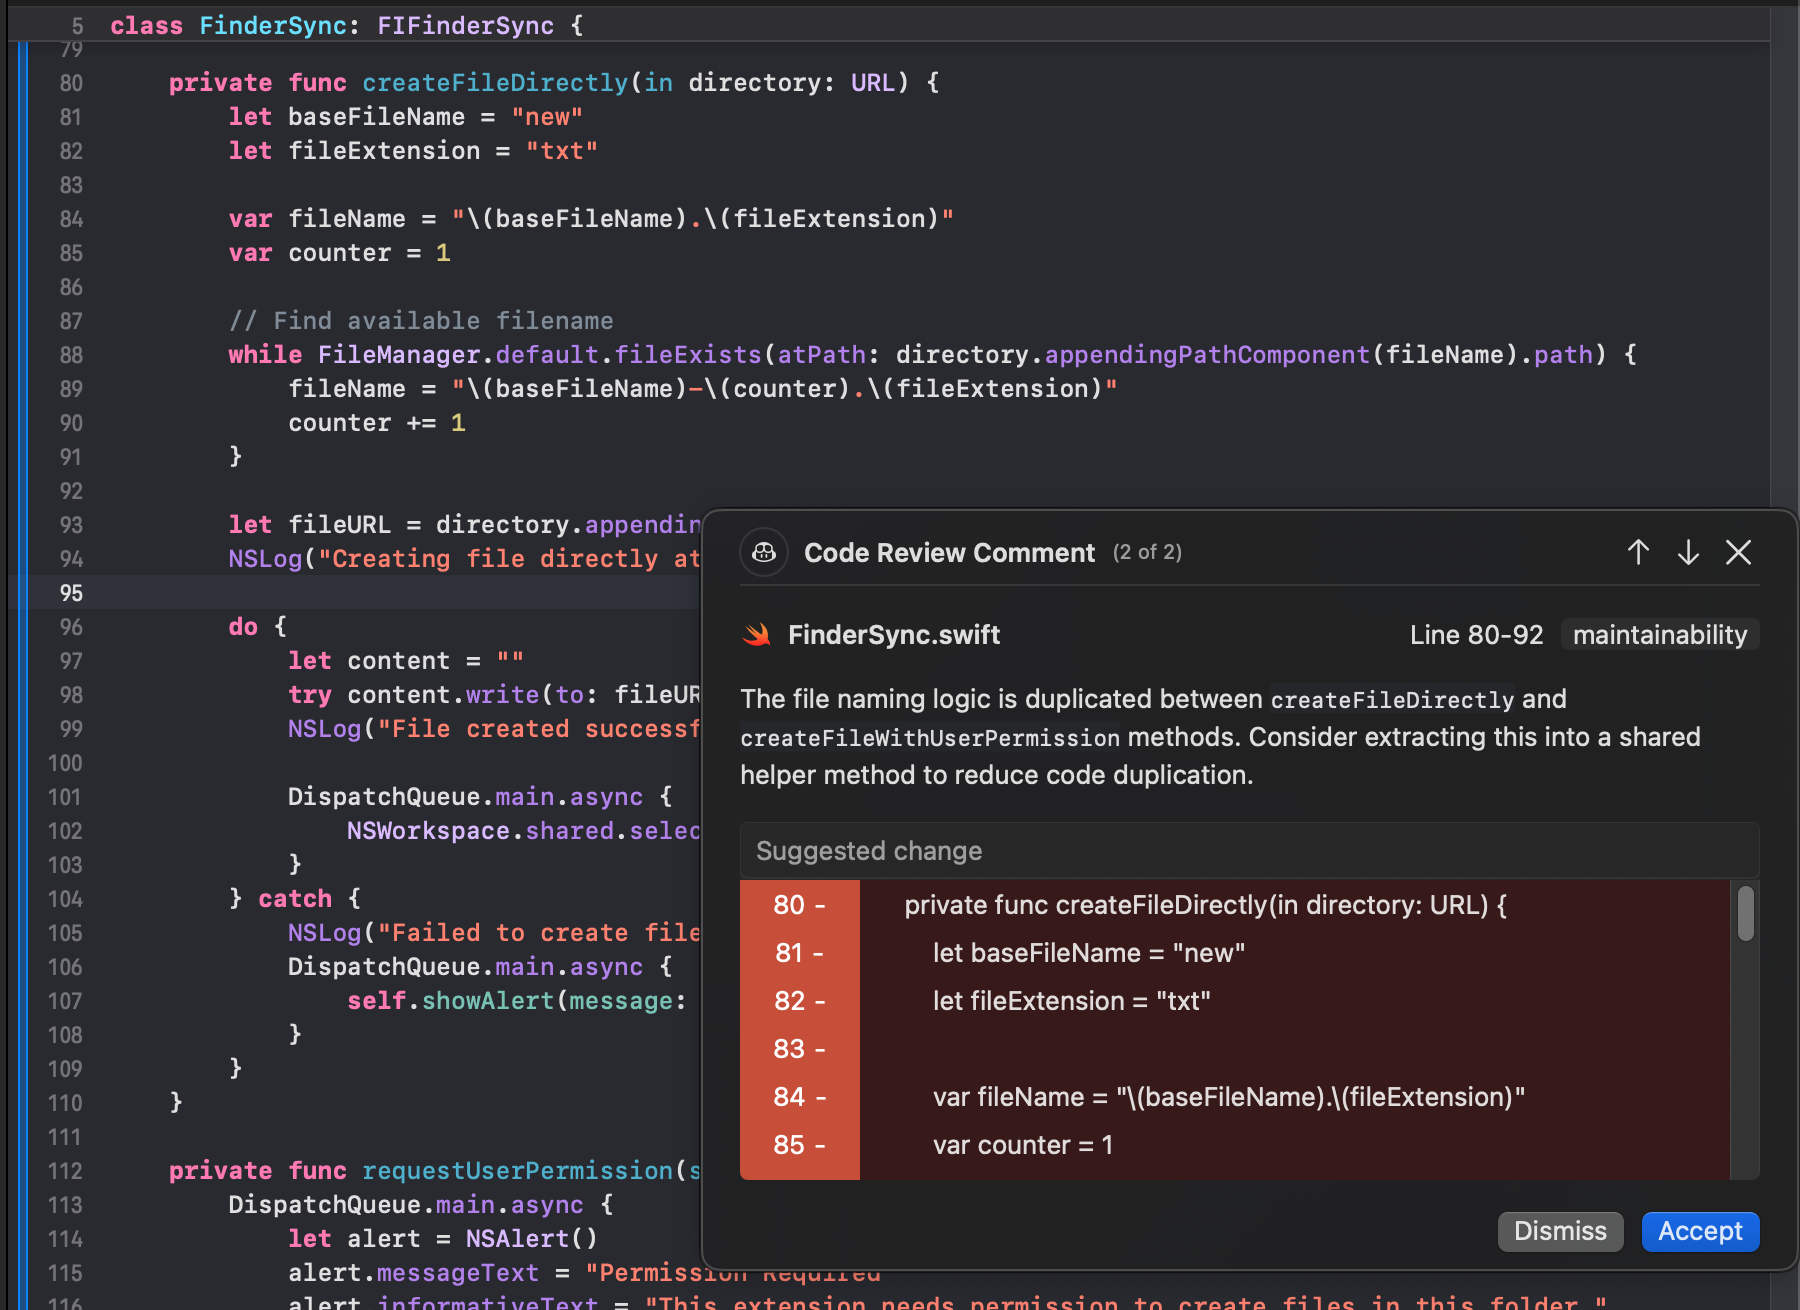
GitHub Copilot Code Review уместен в процессе, где изменения уже проходят через pull request в GitHub. Разработчик запрашивает проверку самого pull request или выделенного фрагмента, читает комментарии и принимает решение по ним. Такой сценарий особенно логичен для команд, не желающих выносить ревью в отдельный интерфейс.
В этом рейтинге Copilot стоит рассматривать именно как помощника для ревью, а не как средство автоматического принятия изменений. Он формирует обратную связь по pull request или выбранному коду, но не сливает правки сам: комментарии нужно прочитать, а исходный код — проверить перед принятием.
Ограничение принципиальное: результат Copilot не равен одобренному изменению. Инструмент не принимает решение за разработчика и не объединяет код автоматически; команда должна оценить комментарии, сверить их с контекстом задачи и провести обычную проверку исходников. Доступность функции может меняться вместе с политикой продукта.
Практический сценарий оценки — pull request с понятной бизнес-логикой и несколькими изменёнными файлами. Запросите ревью всего запроса, затем выделите спорный участок и запросите проверку отдельно. Сравните полезность комментариев с правилами репозитория, если для него заданы пользовательские инструкции, и оставьте окончательное решение за ревьюером.
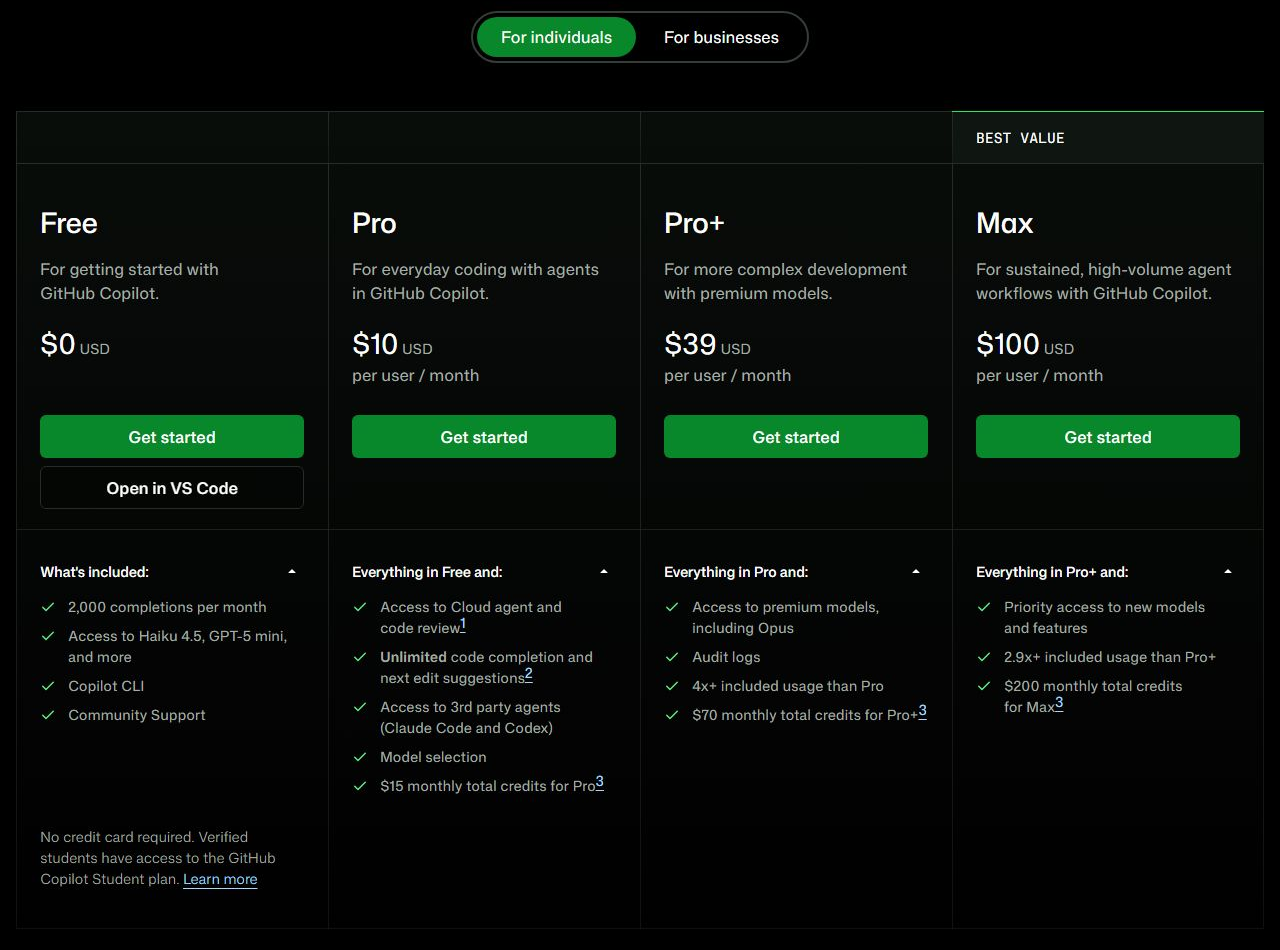
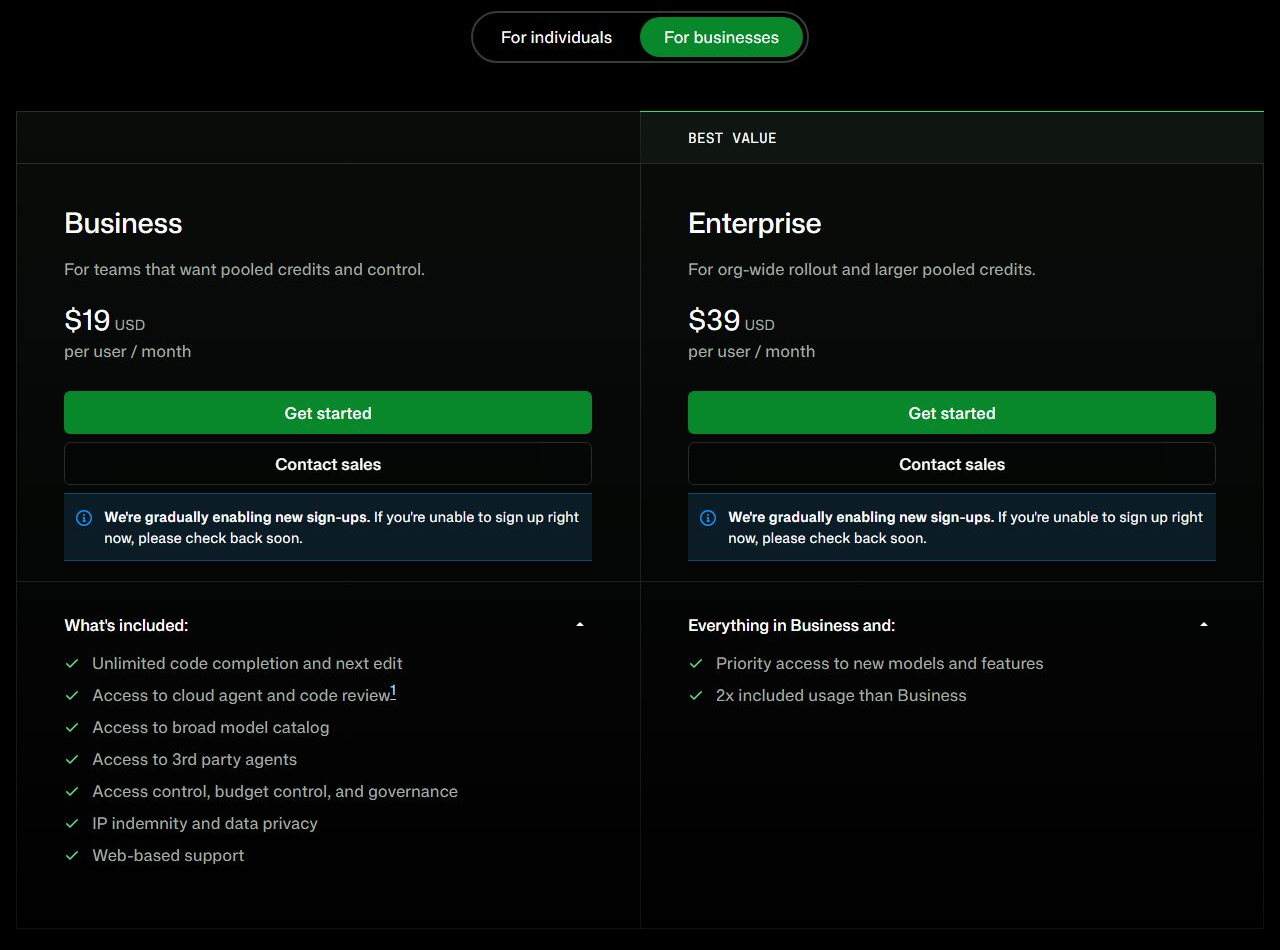
Для расчёта владения GitHub Copilot Code Review учитывайте всю линейку: Free — 0 USD, Pro — 10 USD, Pro+ — 39 USD и Max — 100 USD за пользователя в месяц; Business стоит 19 USD, Enterprise — 39 USD за пользователя в месяц. Для Pro, Pro+ и Max можно отдельно покупать AI Credits, а code review расходует минуты GitHub Actions.
Официальный сайт: https://docs.github.com/en/copilot/concepts/agents/code-review
Функционал
- Review pull request и выбранного кода
- Комментарии к pull request с замечаниями и вариантами исправления, которые разработчик оценивает перед принятием изменений
Ключевые преимущества
- Запрос ревью pull request или выбранного кода с просмотром обратной связи в привычном интерфейсе GitHub команды
- Пользовательские инструкции репозитория помогают направить комментарии Copilot на правила и контекст конкретного проекта команды
Сильные стороны
- Ревью запускается и обсуждается в GitHub, где команда уже ведёт pull request и историю изменений
- Повторная проверка выбранного фрагмента после доработки без обязательного повторного ревью всего pull request целиком
Ограничения
- В Copilot Free code review недоступен, поэтому функция не входит в бесплатный сценарий работы команды
- Расход premium requests и минут GitHub Actions зависит от настроек и действующих правил использования платформы
Кому подходит
- Команды, которые проводят ревью через pull request в GitHub и хотят получать дополнительную обратную связь
- Организации, использующие Copilot Business или Enterprise для регулярной работы команд с pull request внутри GitHub
Тарифы
- Free — 0 USD; индивидуальный план на 1 пользователя, период оплаты не указан; включает 2 000 completions и 50 chat requests в месяц, но не включает code review.
- Pro — 10 USD за пользователя в месяц; включает 15 USD AI Credits в месяц (10 USD базовых и 5 USD Flex).
- Pro+ — 39 USD за пользователя в месяц; включает 70 USD AI Credits в месяц (39 USD базовых и 31 USD Flex).
- Max — 100 USD за пользователя в месяц; включает 200 USD AI Credits в месяц (100 USD базовых и 100 USD Flex).
- Business — 19 USD за пользователя в месяц; организационный план с пулом AI Credits из расчёта 19 USD на место в месяц, без Flex.
- Enterprise — 39 USD за пользователя в месяц; организационный план с пулом AI Credits из расчёта 39 USD на место в месяц, без Flex.
- Дополнительные GitHub AI Credits — отдельный расход сверх подписки для Pro, Pro+ и Max; цена дополнительных кредитов на странице тарифов не указана.
- GitHub Actions — отдельный расход: code review запускается в Actions и расходует минуты Actions.
4. Snyk Code
Snyk Code — AI-assisted статический анализ исходного кода, ориентированный на обнаружение уязвимостей и небезопасных паттернов.
Адресат у Snyk Code вполне конкретный: подходит AppSec-командам и разработчикам, которым нужен ранний SAST в pull request.
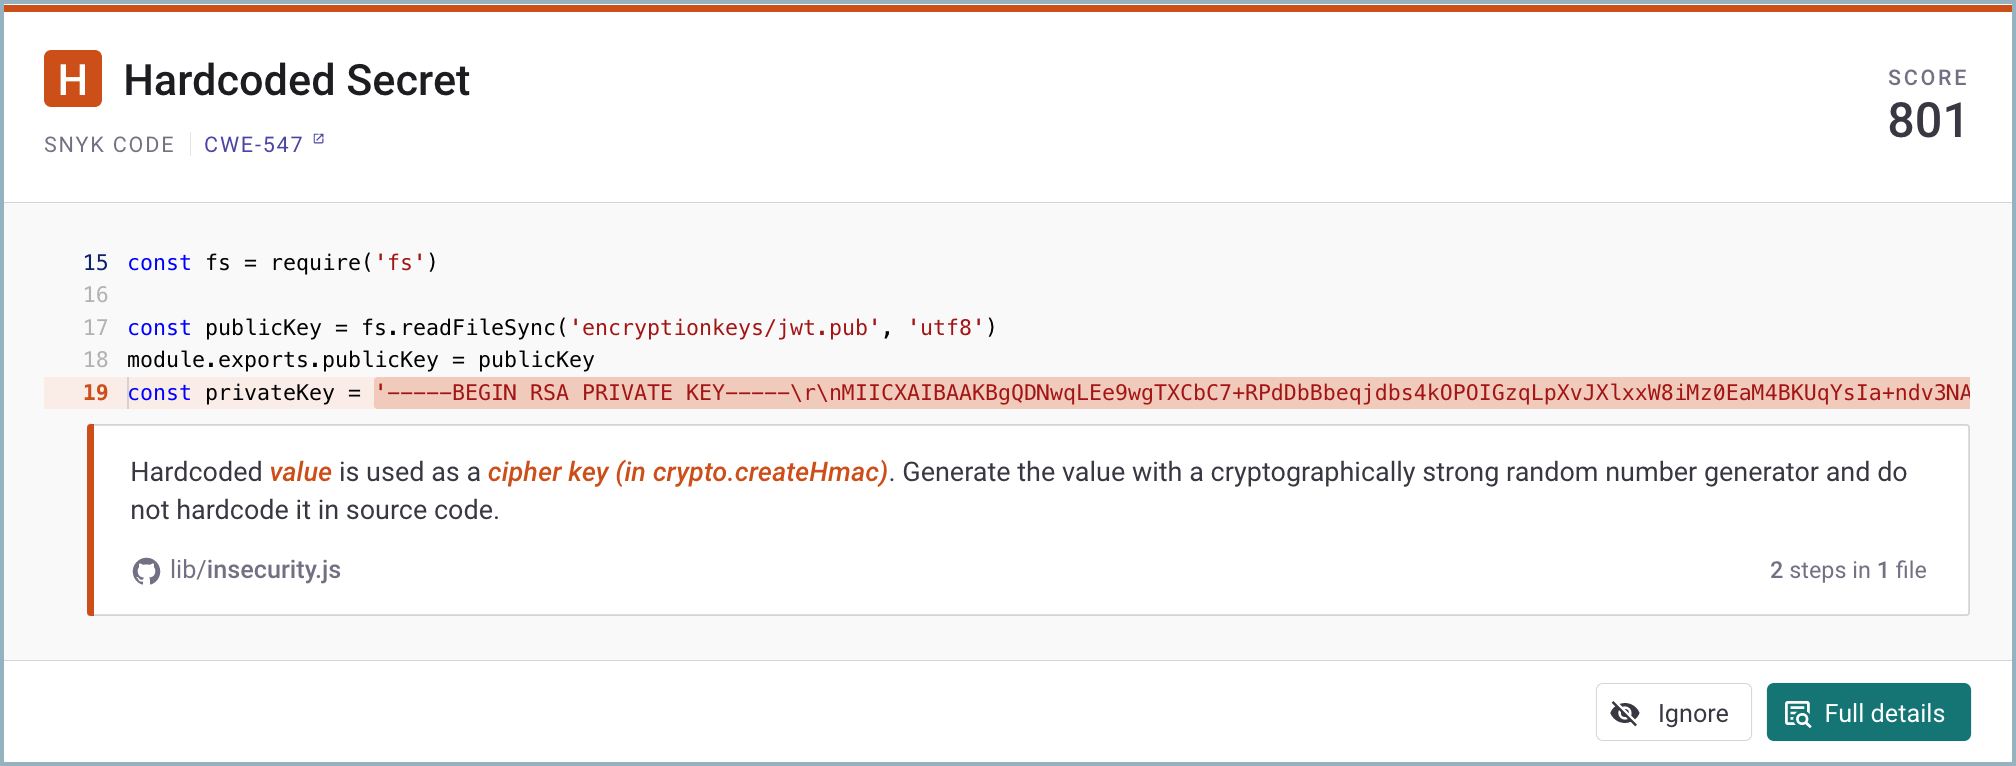
Рабочий маршрут Snyk Code начинается со сканирования исходного кода в настроенной интеграции Snyk. Сервис применяет статический анализ и выводит результаты по потенциальным уязвимостям; далее команда разбирает находки в своём процессе. Поддерживаемые интеграции и доступный анализ зависят от конфигурации, поэтому одинакового поведения для всех контуров нет.
В узком выборе Snyk Code отвечает за security scanning, а не за стилистическое ревью или оценку архитектуры. Он анализирует исходный код на потенциальные уязвимости и отделён в продуктовой логике от сканирования зависимостей. Находка помогает выбрать, что проверять, но не доказывает корректность будущего исправления.
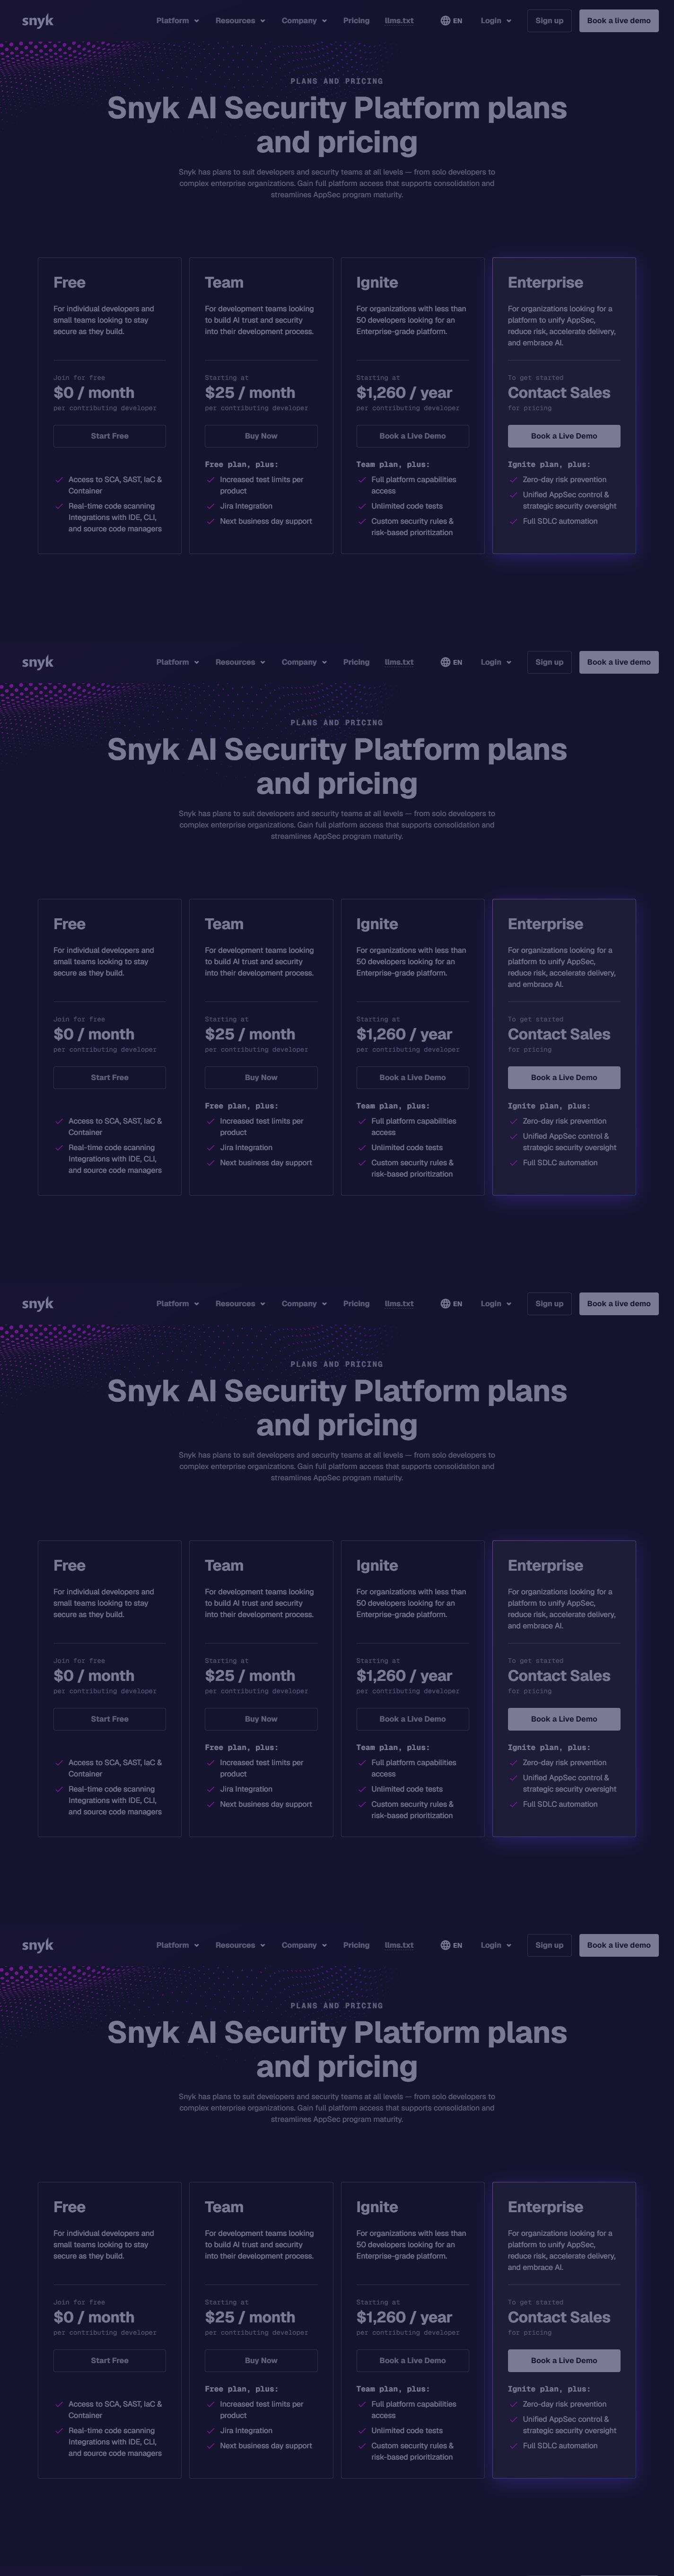
Условия оплаты Snyk Code зависят от выбранного уровня: Free стоит $0; Team начинается от $25 за contributing developer в месяц, Ignite — от $1 260 в год.
Ценность Snyk Code проявляется, когда результаты статического анализа встроены в маршрут обработки изменений: команда получает находку, проверяет её применимость и решает, что исправлять. Не стоит трактовать скан как замену code review. Конфигурация и выбранная интеграция определяют, какие возможности анализа будут доступны.
Для корректного бюджета Snyk Code придётся учитывать ограничение: результат зависит от поддерживаемого языка и контекста, а лимит Free для Snyk Code составляет 100 tests в месяц.
Официальный сайт: https://snyk.io/product/snyk-code/
Функционал
- AI-assisted SAST исходного кода
- Результаты статического анализа исходного кода по потенциальным уязвимостям для последующей проверки командой в проекте
Ключевые преимущества
- Поиск потенциальных уязвимостей в исходном коде до того, как команда примет решение по изменению
- Работа в интеграциях Snyk, поддерживаемых и настроенных для конкретного процесса разработки и проверки кода
Сильные стороны
- Часть общего процесса сканирования Snyk наряду с отдельными проверками, не смешивающими анализ кода и зависимостей
- Фокус статического анализа в первую очередь на потенциальных уязвимостях исходного кода, а не на стилистических замечаниях
Ограничения
- На Free для Snyk Code действует ограничение в 100 Code tests за календарный месяц
- Стоимость рассчитывается с учётом contributing developers, поэтому её нужно сверять с актуальными условиями выбранного тарифа
Кому подходит
- AppSec- и DevSecOps-команды, которым нужен отдельный анализ исходного кода на потенциальные уязвимости в проекте
- Команды с обязательным security gate, где результаты сканирования рассматривают до слияния изменений в основную ветку
Тарифы
- Free — $0, до 100 Snyk Code tests/мес.
- Team — от $25/contributing developer/мес.
- Ignite — от $1 260/год; Enterprise — по запросу
5. SonarQube Cloud AI CodeFix
SonarQube Cloud AI CodeFix — AI-надстройка над результатами SonarQube Cloud, которая предлагает исправления для уже обнаруженных проблем качества и безопасности.
AI CodeFix работает не как отдельный чат для произвольного фрагмента: разработчик выбирает issue, найденный анализом, и вручную запускает генерацию. В модель передаются описание проблемы и затронутый код, после чего сервис предлагает правку, рассчитанную на сохранение функциональности. Это сужает контекст рекомендации, но не заменяет проверку изменения в проекте.
Доступность функции стоит планировать по её рабочему лимиту, а не предполагать неограниченную генерацию. Для AI CodeFix предусмотрены ежемесячные allocations: когда они исчерпаны, новые предложения перестают создаваться до сброса лимита. Это влияет на команды, которые хотят применять исправления к большому числу найденных issues.
Рабочий сценарий начинается после появления issue в результатах анализа. Разработчик открывает нужную находку и запускает AI CodeFix; сервис передаёт модели описание issue вместе с затронутым кодом и возвращает вариант изменения. В SonarQube Cloud готовое исправление можно оформить pull request в Azure DevOps, но решение о включении правки остаётся за командой.
Инструмент уместен там, где SonarQube Cloud уже служит источником задач для исправления: AI CodeFix добавляет предложение правки к конкретной находке, а не формирует обзор репозитория. Для разработчиков доступна документированная IDE-интеграция в connected mode, поэтому найденную проблему можно разбирать в привычном контексте редактора.
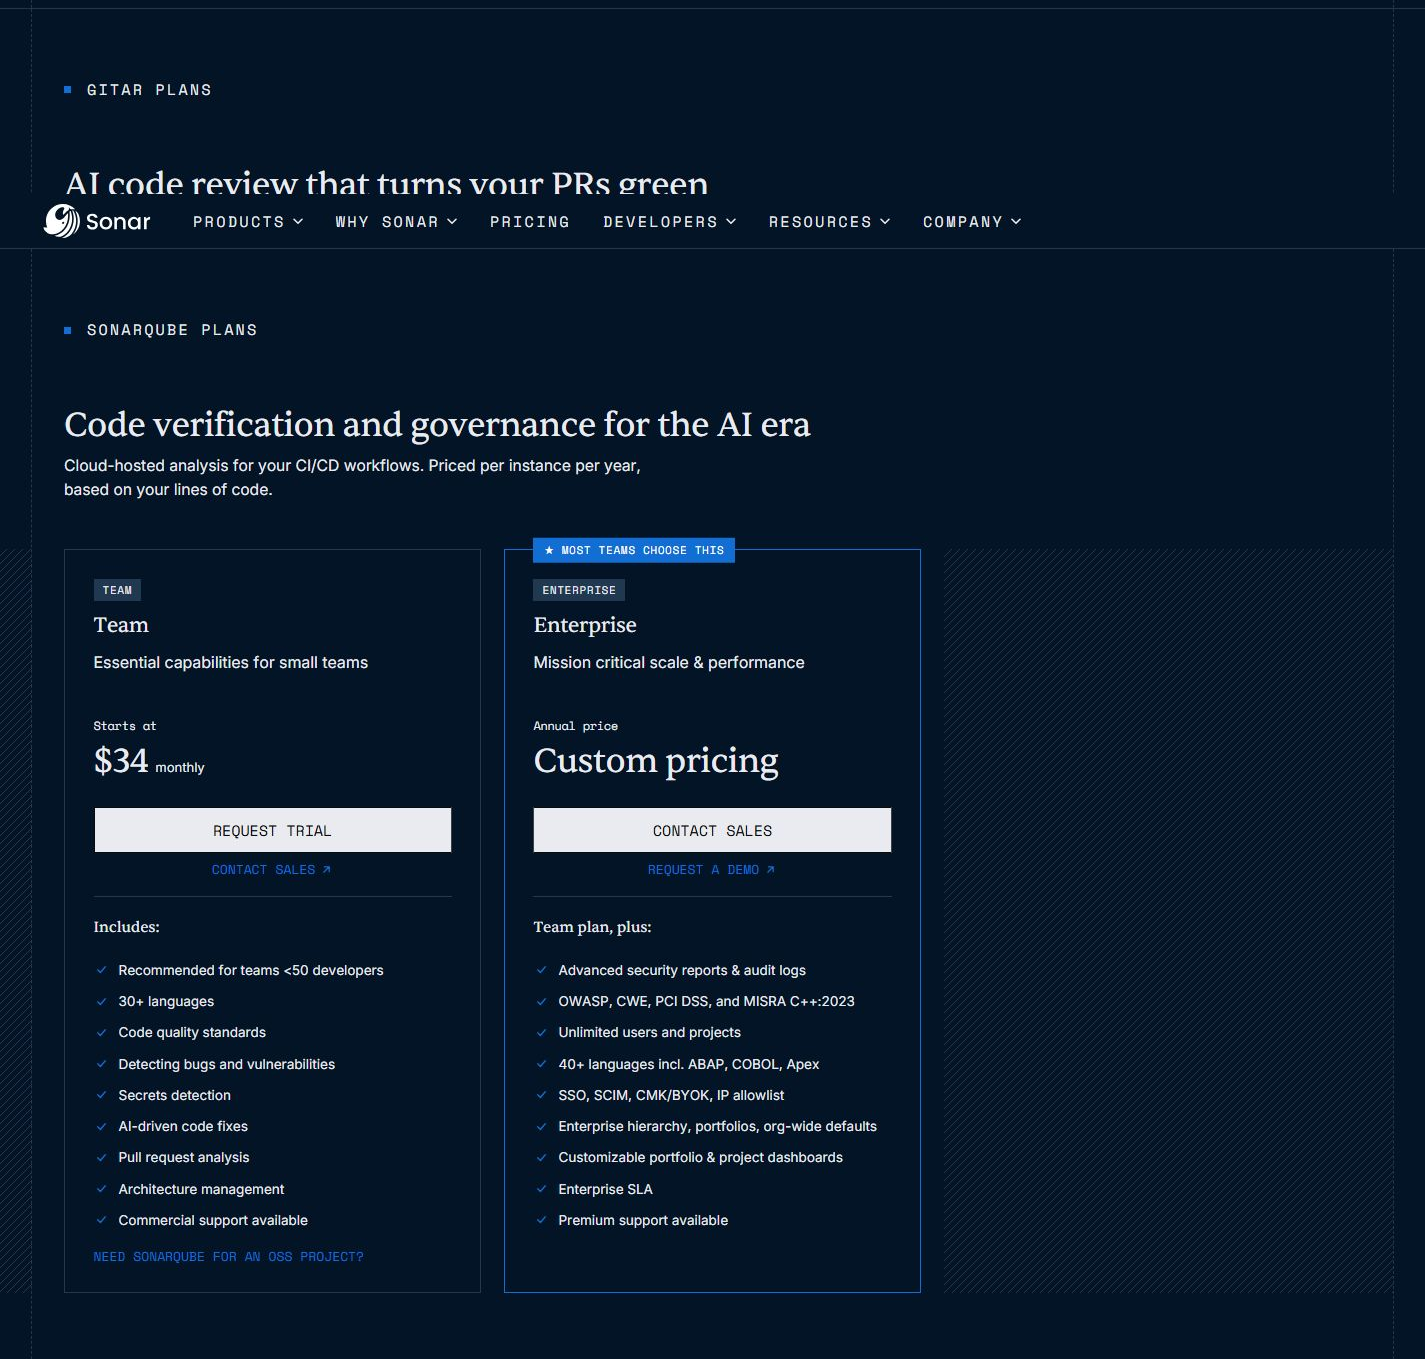
Публичные ориентиры по стоимости SonarQube Cloud AI CodeFix следующие: для AI CodeFix нет одной плоской публичной суммы: Team рассчитывается по LOC, Enterprise оформляется индивидуально.
Связку анализа и генерации можно оценить на одном issue, который уже появился в SonarQube Cloud: открыть его карточку, запросить AI CodeFix и сопоставить предложенный edit с описанием нарушения и затронутым кодом. Такой просмотр показывает, насколько правка понятна в контексте правила. При необходимости облачный вариант позволяет открыть результат как Azure DevOps pull request.
Официальный сайт: https://docs.sonarsource.com/sonarqube-cloud/ai-capabilities/ai-codefix
Функционал
- Исправления для issues Sonar
- Для выбранного issue сервис использует его описание и затронутый код для модели, чтобы сформировать предложение исправления.
Ключевые преимущества
- Генерация привязана к выбранной находке анализа, поэтому разработчик видит проблему и контекст кода до запроса.
- В SonarQube Cloud результат исправления можно открыть как pull request в Azure DevOps для дальнейшего рассмотрения.
Сильные стороны
- Пользователь сам запускает генерацию для нужного issue, а не получает автоматически применённое изменение в репозитории.
- Документация описывает работу AI CodeFix также с SonarQube Server и IDE в connected mode.
Ограничения
- После исчерпания ежемесячного allocation сервис прекращает новые генерации до сброса, что ограничивает интенсивное использование.
- Для запроса сервису передаются описание issue и затронутый код; это следует учитывать в правилах работы с данными.
Кому подходит
- Команды, которые разбирают issues в SonarQube Cloud и хотят получать вариант правки для выбранной находки.
- Разработчики, работающие с подключённой IDE или Azure DevOps и готовые проверить предложенное изменение перед включением.
Тарифы
- Free — до 50K LOC, без AI CodeFix
- Team — расчёт по LOC
- Enterprise — индивидуальное предложение
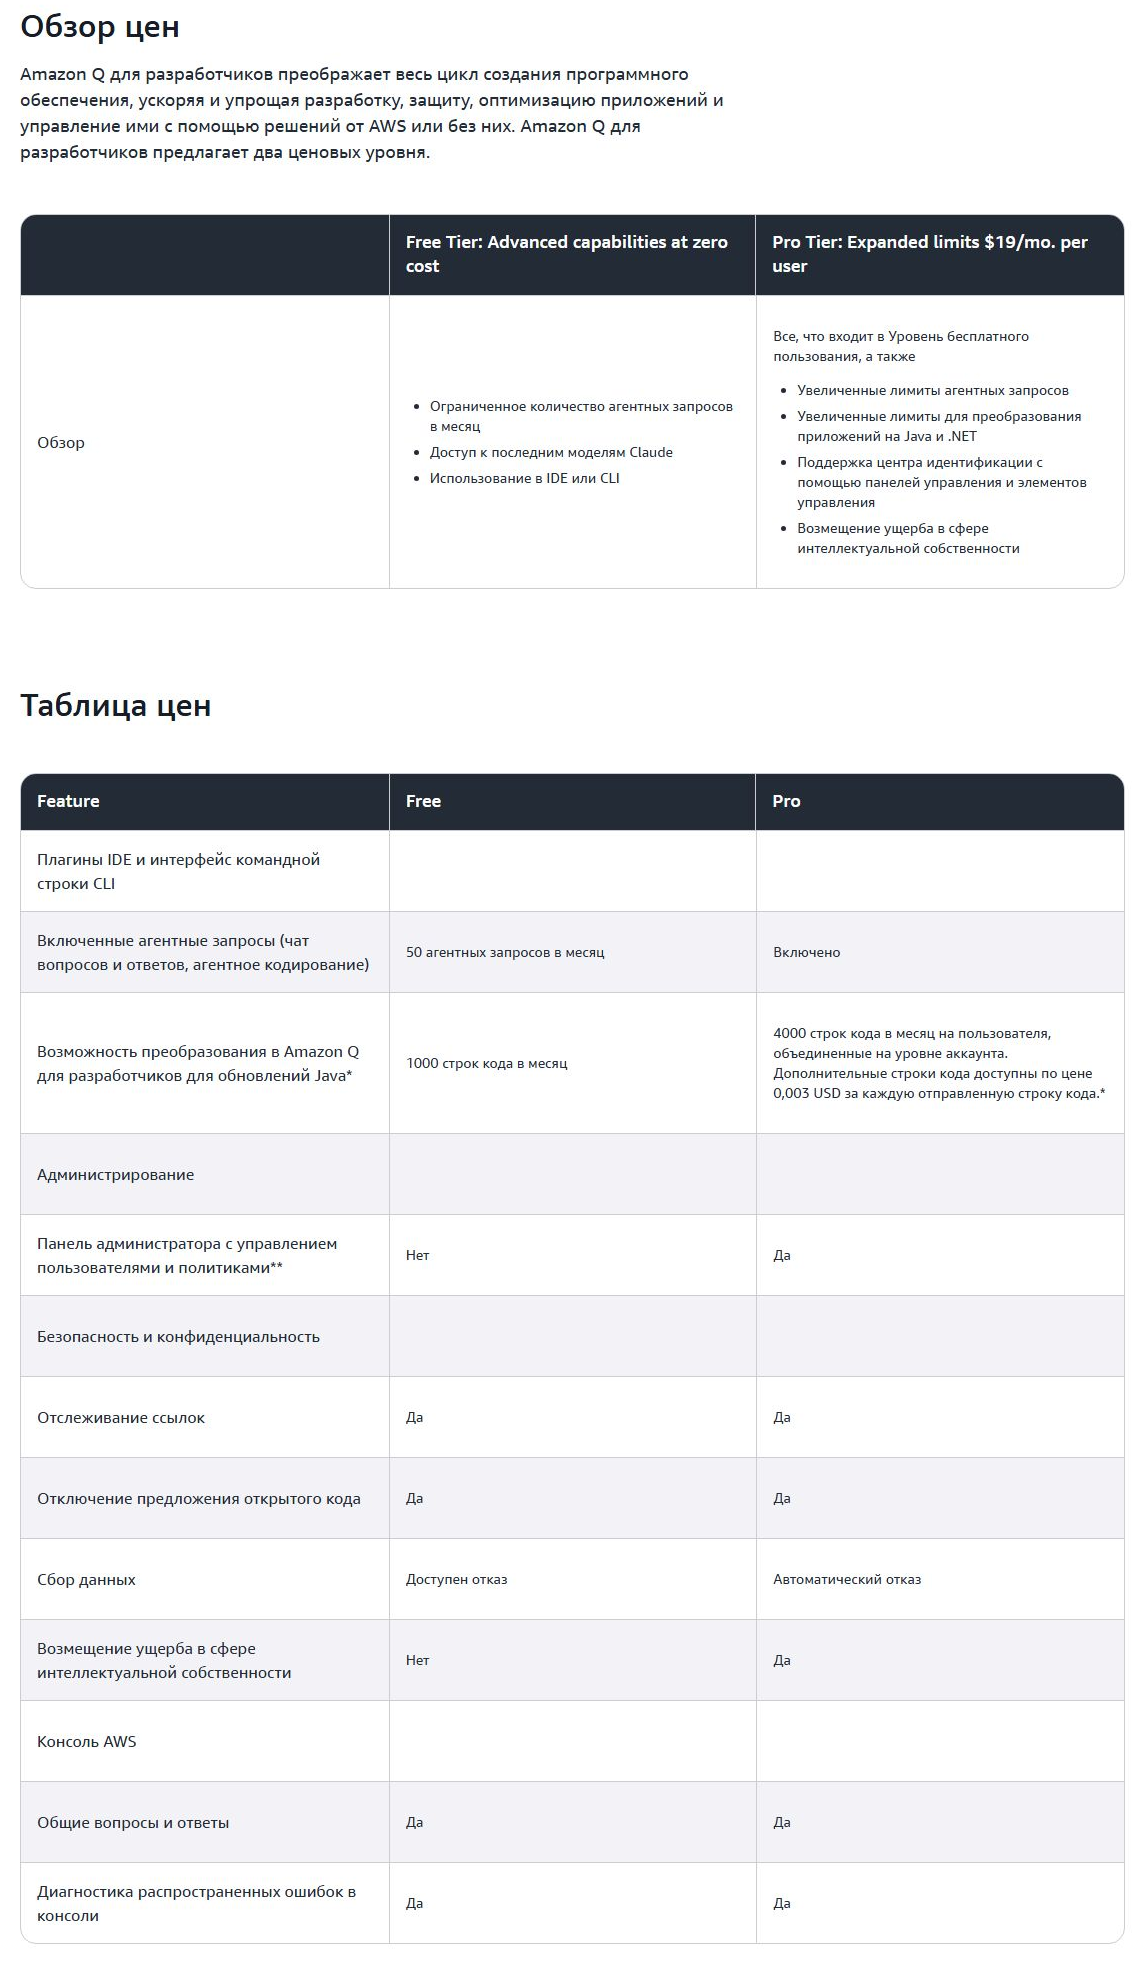
6. Amazon Q Developer Reviews
Amazon Q Developer Reviews — режим проверки кода от AWS, объединяющий генеративные объяснения с детекторами безопасности и качества.
Amazon Q Developer Reviews запускает проверку из поддерживаемой среды или интеграции, после чего группирует проблемы SAST, secrets, IaC, SCA и deployment risks.
В GitHub review Amazon Q Developer запускается для нового pull request и может быть запущен повторно, если закрытый pull request вновь открыли. Результаты появляются как цепочки комментариев: сервис сообщает обратную связь по качеству кода, возможные проблемы и критические findings. Предлагаемые исправления можно закоммитить непосредственно в pull request.
Для проверки приватного репозитория инициатору нужен подходящий уровень роли в GitHub-репозитории. Команда может хранить правила проекта в файле .amazonq/rules, чтобы учитывать свои требования при работе с review. Запросы через slash-команды оформляются с /q; это удобнее для тех, кто уже ведёт обсуждение изменений в GitHub.
Сервис стоит рассматривать прежде всего как механизм обратной связи внутри GitHub pull request, а не как отдельный сканер, который работает без процесса review. Его ценность проявляется, когда замечания по качеству, проблемам и критическим findings нужно обсуждать в той же ветке изменения. Это редакционный вывод из документированного формата threaded comments.
Проверку удобно встраивать в момент открытия pull request: Amazon Q Developer оставляет findings в threaded comments, а разработчик разбирает их рядом с изменённым кодом. Если рекомендация подходит, предложенную правку можно закоммитить в тот же pull request. Правила из .amazonq/rules помогают команде закрепить проектный контекст для таких review.
Стартовый и платные уровни Amazon Q Developer Reviews разделены так: Free даёт 50 agentic requests в месяц за $0, а Pro стоит $19 за пользователя в месяц.
Официальный сайт: https://docs.aws.amazon.com/amazonq/latest/qdeveloper-ug/code-reviews.html
Функционал
- Review качества, SAST и секретов
- Review запускается для нового pull request и повторно после открытия ранее закрытого pull request; результаты публикуются комментариями.
Ключевые преимущества
- Замечания по качеству кода, возможным проблемам и критическим findings собираются в threaded comments конкретного pull request.
- Подходящую suggested fix можно закоммитить в рассматриваемый pull request, не перенося рекомендацию в отдельный инструмент.
Сильные стороны
- Проектные правила можно хранить в .amazonq/rules, предоставляя команде документированное место для требований к её репозиторию.
- Для закрытого pull request review можно запустить снова после его повторного открытия, не создавая новый запрос.
Ограничения
- Инициатор review в приватном GitHub-репозитории должен иметь подходящую роль; без неё запуск проверки недоступен.
- Запросы через slash-команды нужно оформлять с /q, поэтому команде следует учитывать этот синтаксис в рабочем процессе.
Кому подходит
- GitHub-команды, которые обсуждают качество кода и найденные проблемы непосредственно в pull request.
- Репозитории, где проектные требования удобно фиксировать в .amazonq/rules и применять при review изменений.
Тарифы
- Free — $0: 50 агентных запросов в месяц и 1 000 строк кода в месяц для преобразования Java.
- Pro — $19 за пользователя в месяц: агентные запросы включены без опубликованного числового лимита; преобразование Java включает 4 000 строк кода в месяц на пользователя, объединяемых на уровне платёжного аккаунта AWS.
- Превышение лимита преобразования Java в Pro — $0,003 за каждую отправленную строку кода сверх включённого объёма.
7. GitLab Duo Code Review
GitLab Duo Code Review — агентный review-flow внутри GitLab, который проверяет merge request и оплачивается фиксированной суммой за запуск.
По своему сценарию GitLab Duo Code Review рассчитан на определённый тип команды: подходит GitLab-командам, которым важен встроенный контроль без отдельной панели.
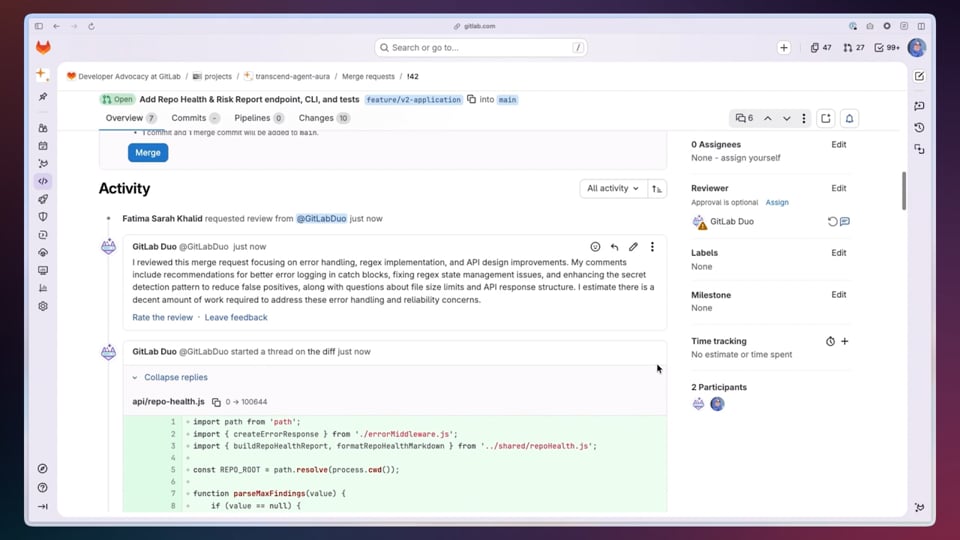
В контексте ревью и поиска дефектов GitLab Duo Code Review полезен прежде всего тем, что фиксированные $0.25 за review упрощают прогноз по сравнению с непрозрачным токенным расходом.
В merge request Duo может сформировать описание по внесённым изменениям, а затем провести review: указать потенциальные ошибки и проверить соответствие стандартам. Автоматические проверки и пользовательские инструкции позволяют встроить этот этап в привычный поток слияния, не превращая его в отдельную ручную процедуру.
У продукта два документированных режима. Agentic Code Review использует расширенный контекст структуры репозитория и связей между файлами, тогда как Code Review Flow остаётся неагентным. Поэтому результат проверки может зависеть не только от изменённого фрагмента, но и от того, какой режим выбран для merge request.
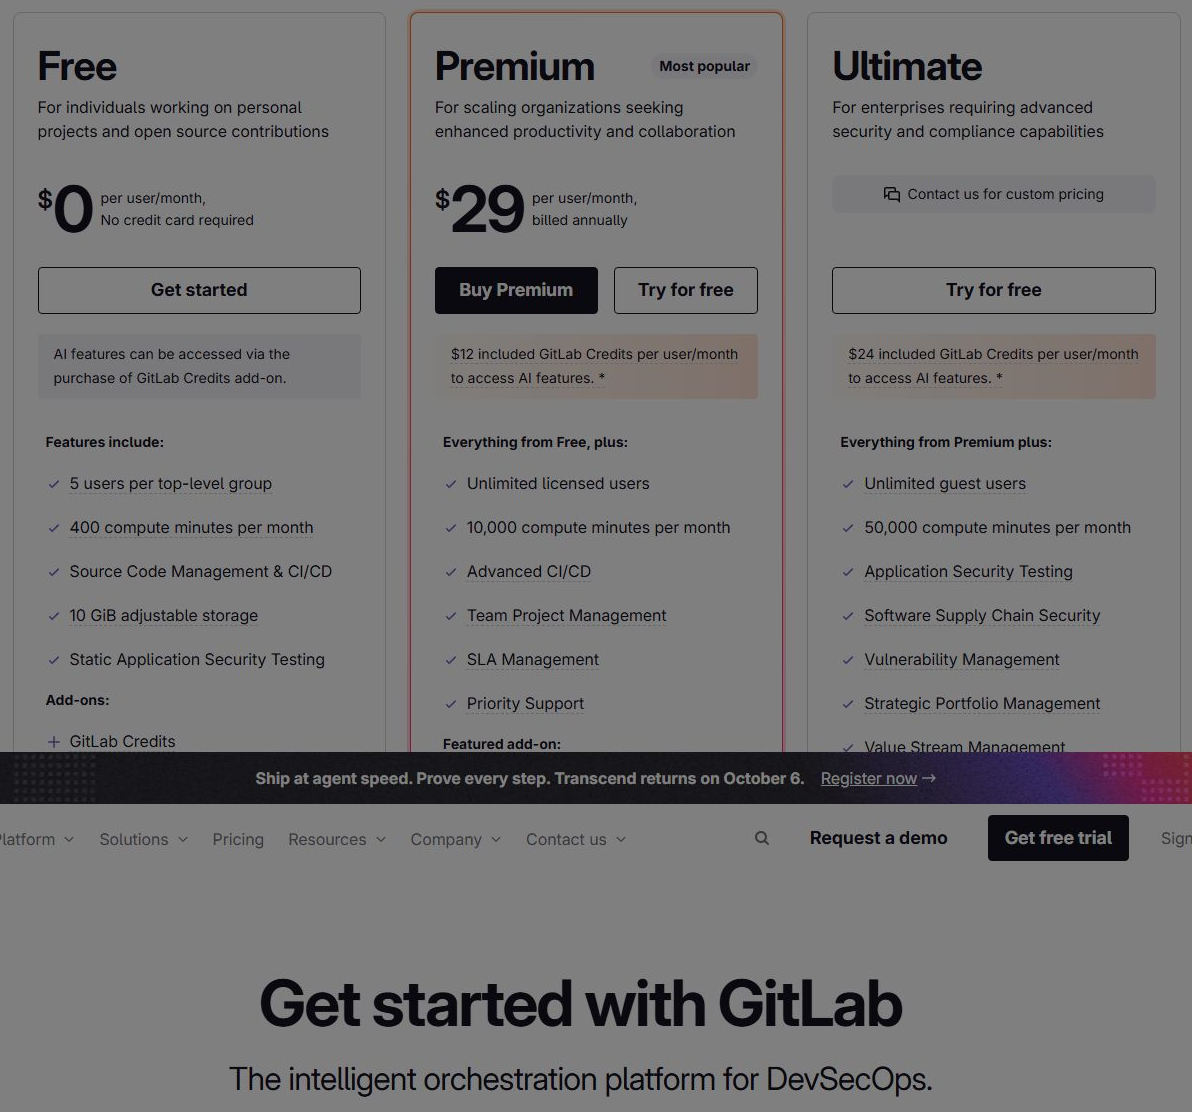
Перед пилотом бюджет GitLab Duo Code Review стоит сверить с этой сеткой: Code Review Flow стоит $0.25 за review; Premium указан как $29 за пользователя в месяц при годовой оплате, Ultimate — custom.
GitLab Duo Code Review стоит рассматривать командам, у которых merge requests уже служат точкой обсуждения изменений. Agentic-режим полезнее там, где замечание требует учесть структуру репозитория или взаимодействие файлов; для более простого потока остаётся неагентный Code Review Flow. Пользовательские инструкции помогают привязать review к внутренним стандартам.
Официальный сайт: https://about.gitlab.com/gitlab-duo-agent-platform/use-cases/
Функционал
- Agentic review merge request
- Проверка merge request с замечаниями о потенциальных ошибках и соблюдении стандартов, доступная в автоматическом запуске и с пользовательскими инструкциями.
Ключевые преимущества
- Agentic-режим учитывает структуру репозитория и связи между файлами, поэтому замечания могут опираться не только на изменённую строку.
- Duo умеет формировать описание merge request из изменений кода, связывая обзор с уже созданным запросом на слияние.
Сильные стороны
- Два документированных режима позволяют выбрать agentic Code Review с межфайловым контекстом или неагентный Code Review Flow.
- Пользовательские инструкции помогают задать для автоматического review команды правила, по которым проверять конкретный merge request.
Ограничения
- Неагентный Code Review Flow не получает расширенный контекст структуры репозитория и связей между файлами, доступный agentic-режиму.
- Часть описаний в документации относится к roadmap и может измениться, поэтому их нельзя считать закреплённым поведением продукта.
Кому подходит
- Команды, ведущие разработку через merge requests GitLab и желающие получать замечания о потенциальных ошибках непосредственно при review.
- Репозитории, где проверке нужны межфайловые связи и структура проекта, а не только анализ локального diff.
Тарифы
- Code Review Flow — $0.25 за review
- Premium — $29/польз./мес. годом
- Ultimate — по запросу; Credits оплачиваются отдельно
8. DeepSource AI Review
DeepSource AI Review — AI-рецензент pull request, сочетающий автоматические проверки и контекстное объяснение проблем.
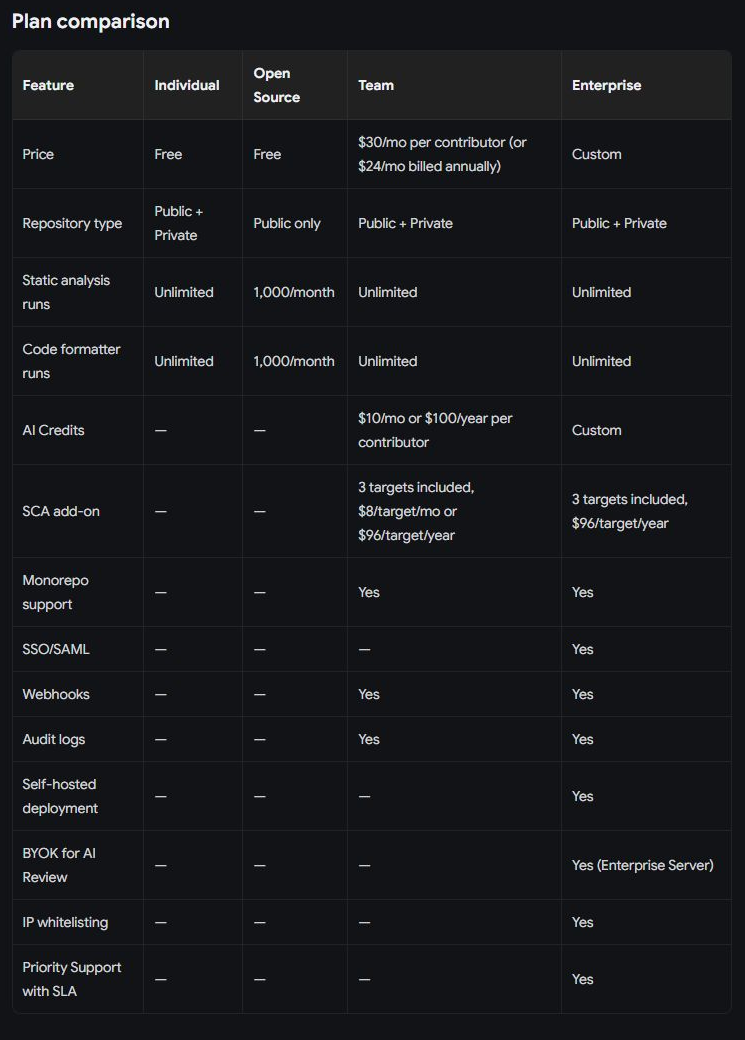
В задаче ревью и поиска дефектов DeepSource AI Review подойдёт командам, которые готовы считать не только стоимость активных contributors, но и кредитный пул AI Review. В Team на каждого активного contributor выделяется $10 в месяц при помесячной оплате или $100 за полный год при годовой оплате; расход сначала списывается из этой суммы.
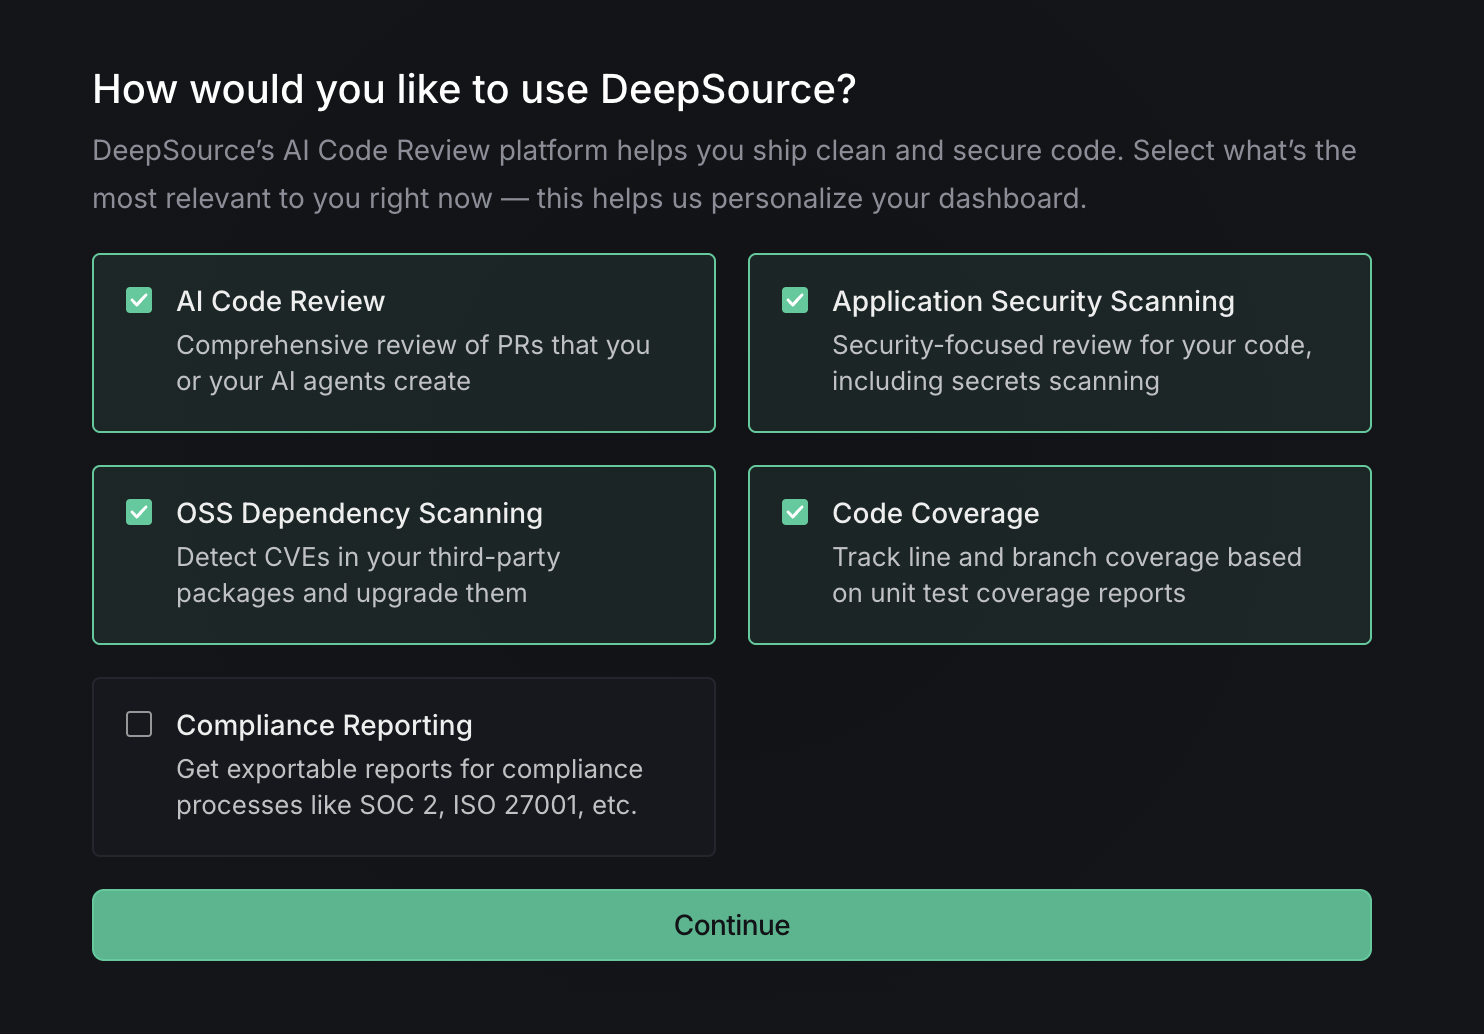
Первый результат в DeepSource AI Review собирается по понятной цепочке: после подключения репозитория платформа анализирует изменения и выдаёт замечания. В Team расходы AI Review сначала покрываются включённым долларовым кредитным пулом; в подходящих сценариях после него Standard стоит $8 за 10 000 обработанных LOC, а Advanced — $15 за 10 000 обработанных LOC.
После подключения репозитория из GitHub, GitLab, Bitbucket или Azure DevOps DeepSource определяет используемые языки и предлагает анализаторы; их можно добавить или убрать. В review pull request сервис способен сообщать о багах, проблемах безопасности и анти-паттернах. Отдельно, при необходимости, настраиваются отслеживание покрытия и проверка соблюдения лицензий.
DeepSource AI Review уместен для команды, которая уже хранит код в одном из поддерживаемых хостингов и хочет настроить состав проверок под репозиторий. Сервис не сводится к одному типу замечаний: в pull request он охватывает баги, проблемы безопасности и анти-паттерны, а анализаторы можно пересматривать по мере изменения стека.
Практическая ценность DeepSource заметнее в репозиториях с несколькими типами задач: code review ищет баги, уязвимости и анти-паттерны, а покрытие с лицензиями включаются отдельными настройками. Это позволяет не смешивать обязательную проверку pull request с дополнительными контролями, которые нужны лишь части проектов.
По подписке DeepSource AI Review действуют такие ориентиры: Individual и Open Source бесплатны; Team стоит $30 за contributor помесячно или $24 при годовой оплате.
Официальный сайт: https://deepsource.com/ai-review
Функционал
- AI review pull request
- Настраиваемая проверка pull request, которая может находить баги, уязвимости и анти-паттерны после подключения репозитория.
Ключевые преимущества
- Языки репозитория определяются автоматически, а рекомендованные анализаторы можно принять, добавить вручную или отключить.
- Подключение к GitHub, GitLab, Bitbucket и Azure DevOps даёт выбор интеграции без смены привычного хостинга исходного кода.
Сильные стороны
- Помимо review, отдельно настраиваются отслеживание покрытия и проверка соблюдения лицензий, если эти контроли нужны проекту.
- Состав анализаторов можно менять после автоматического определения языков, подстраивая проверку под стек конкретного репозитория.
Ограничения
- Покрытие и соблюдение лицензий не входят автоматически в review: это отдельные настраиваемые функции, требующие явного включения.
- Качество проверки зависит от выбранных анализаторов; рекомендации после определения языка стоит соотнести с используемым стеком.
Кому подходит
- Небольшие команды с репозиториями на GitHub, GitLab, Bitbucket или Azure DevOps, которым нужен настраиваемый контроль pull request.
- Проекты, где наряду с багами важны уязвимости и анти-паттерны, а покрытие и лицензии готовы настраивать отдельно.
Тарифы
- Individual — бесплатный тариф для приватных и публичных репозиториев. Включённого кредитного пула AI Review нет.
- Open Source — бесплатный тариф для публичных проектов, до 1 000 runs. Включённого кредитного пула AI Review нет; для Open Source workspace один раз доступен 14-дневный trial без банковской карты.
- Team — $30 за активного contributor в месяц при помесячной оплате или $24 за активного contributor в месяц в пересчёте при годовой оплате.
- AI Review в Team — включён кредитный пул на $10 на активного contributor в месяц при помесячной оплате либо на $100 на активного contributor за полный год при годовой оплате. Сначала списания идут из этого пула, а не тарифицируются повторно.
- AI Review Standard — в подходящих сценариях использования $8 за 10 000 обработанных LOC.
- AI Review Advanced — в подходящих сценариях использования $15 за 10 000 обработанных LOC.
- После добавления способа оплаты AI Review с построчной тарификацией доступен на всех планах; неиспользованные кредиты переносятся.
- Enterprise — стоимость по запросу; доступны BYOK и self-hosted-развёртывание.
- SCA bundle — 3 targets включены; дополнительный target стоит $8 в месяц или $96 в год.
9. Graphite Agent
Graphite Agent — контекстный AI-рецензент в экосистеме Graphite, рассчитанной на быстрые серии pull request и stacked changes.
После стартового запроса Graphite Agent оставляет работу внутри продукта: Agent читает изменения и окружение репозитория, публикует review и помогает команде поддерживать скорость без пропуска дефектов.
Graphite Agent стоит рассматривать командам, которые уже ведут pull request через GitHub и дробят изменения на зависимые небольшие ветки. Здесь AI Review не отделён от маршрута PR: разработчик может работать через CLI или расширение VS Code, а очередь и правила PR inbox помогают распределять проверку внутри привычного процесса.
Ограничение связано прежде всего с контуром работы. Для создания, ревью и слияния PR Graphite запрашивает авторизацию GitHub, поэтому сервис не выглядит самостоятельным сканером, который подключают вне этого процесса. Команде также придётся договориться о дисциплине небольших связанных PR, иначе преимущества stacked-подхода останутся незаметны.
Практический сценарий выглядит так: разработчик разбивает крупную доработку на последовательность небольших PR, отправляет их через Graphite и получает codebase-aware AI Review. Затем поток ревью можно разбирать в PR inbox с пользовательскими фильтрами и правилами. Такой маршрут полезен, когда соседние изменения нельзя оценить как полностью независимые.
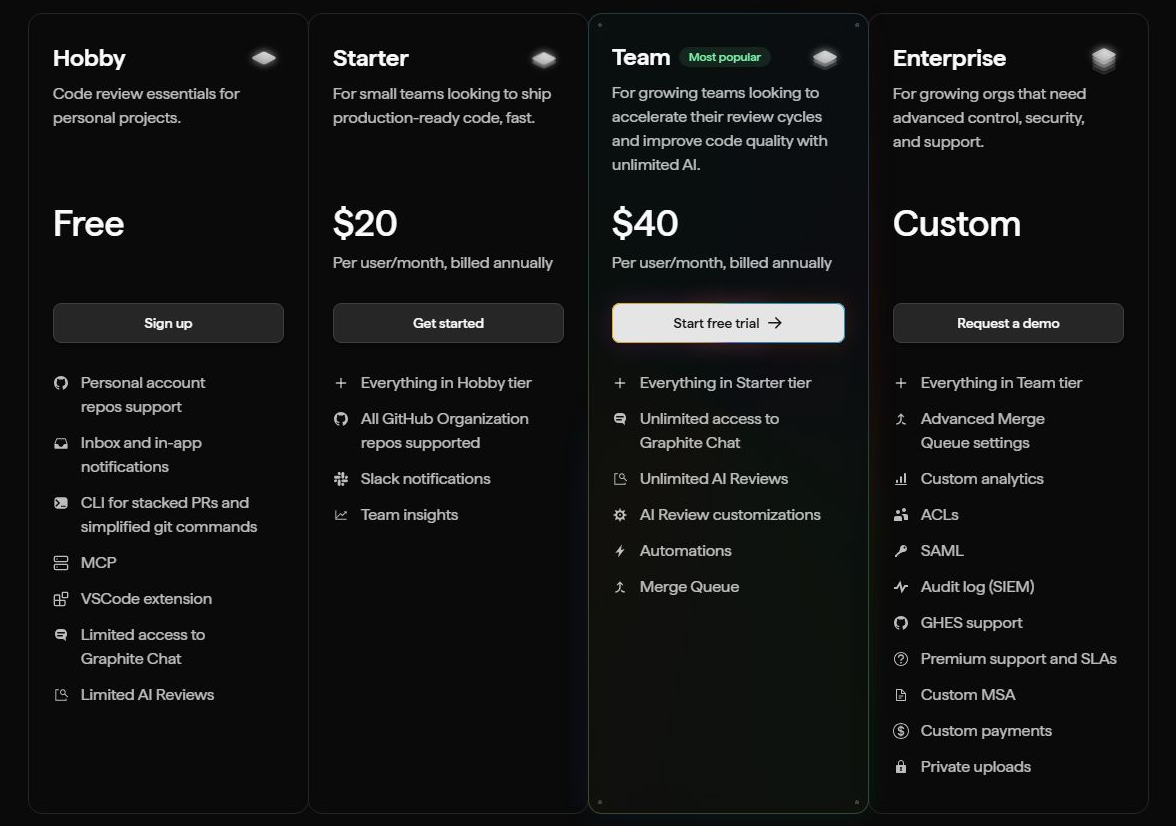
Тарифная лестница Graphite Agent начинается со следующих условий: Hobby бесплатен; trial длится 30 дней без карты; Starter стоит $20, Team $40 за пользователя в месяц при годовой оплате.
По сравнению с отдельным AI-анализатором Graphite Agent интересен не количеством обещаний, а связкой из codebase-aware review, stacked pull requests и GitHub-маршрута. Он уместен, если команда уже управляет зависимыми изменениями и хочет сократить ручную навигацию между ними. Для одиночных несвязанных PR преимущество такого процесса будет менее выраженным.
Официальный сайт: https://www.graphite.com/ai-code-review
Функционал
- Контекстное AI-review pull request
- AI Review для pull request с учётом кодовой базы, фильтрами и правилами сортировки в PR inbox.
Ключевые преимущества
- Связывает AI Review с очередью зависимых небольших PR, а не оставляет замечания отдельным каналом обсуждения.
- PR inbox поддерживает пользовательские фильтры и правила, поэтому команда может разбирать поток ревью по своим условиям.
Сильные стороны
- Разработчик может работать с Graphite через CLI или расширение VS Code, не меняя привычную среду редактора.
- GitHub-интеграция охватывает создание, ревью и слияние pull request после необходимой авторизации пользователя.
Ограничения
- Создание, ревью и merge pull request требуют авторизации GitHub; вне этого контура возможности сервиса не подтверждены.
- Старые команды CLI продолжают работать, но документация направляет пользователя к актуальным названиям команд.
Кому подходит
- Команды, которые ведут связанные изменения через stacked pull requests и хотят упорядочить их ревью в одном потоке.
- GitHub-команды, использующие PR inbox, merge queue, CLI или расширение VS Code в ежедневной разработке.
Тарифы
- Hobby — бесплатно с ограниченными AI Reviews
- Trial — 30 дней без карты
- Starter — $20/польз./мес.; Team — $40/польз./мес. годом
10. Greptile
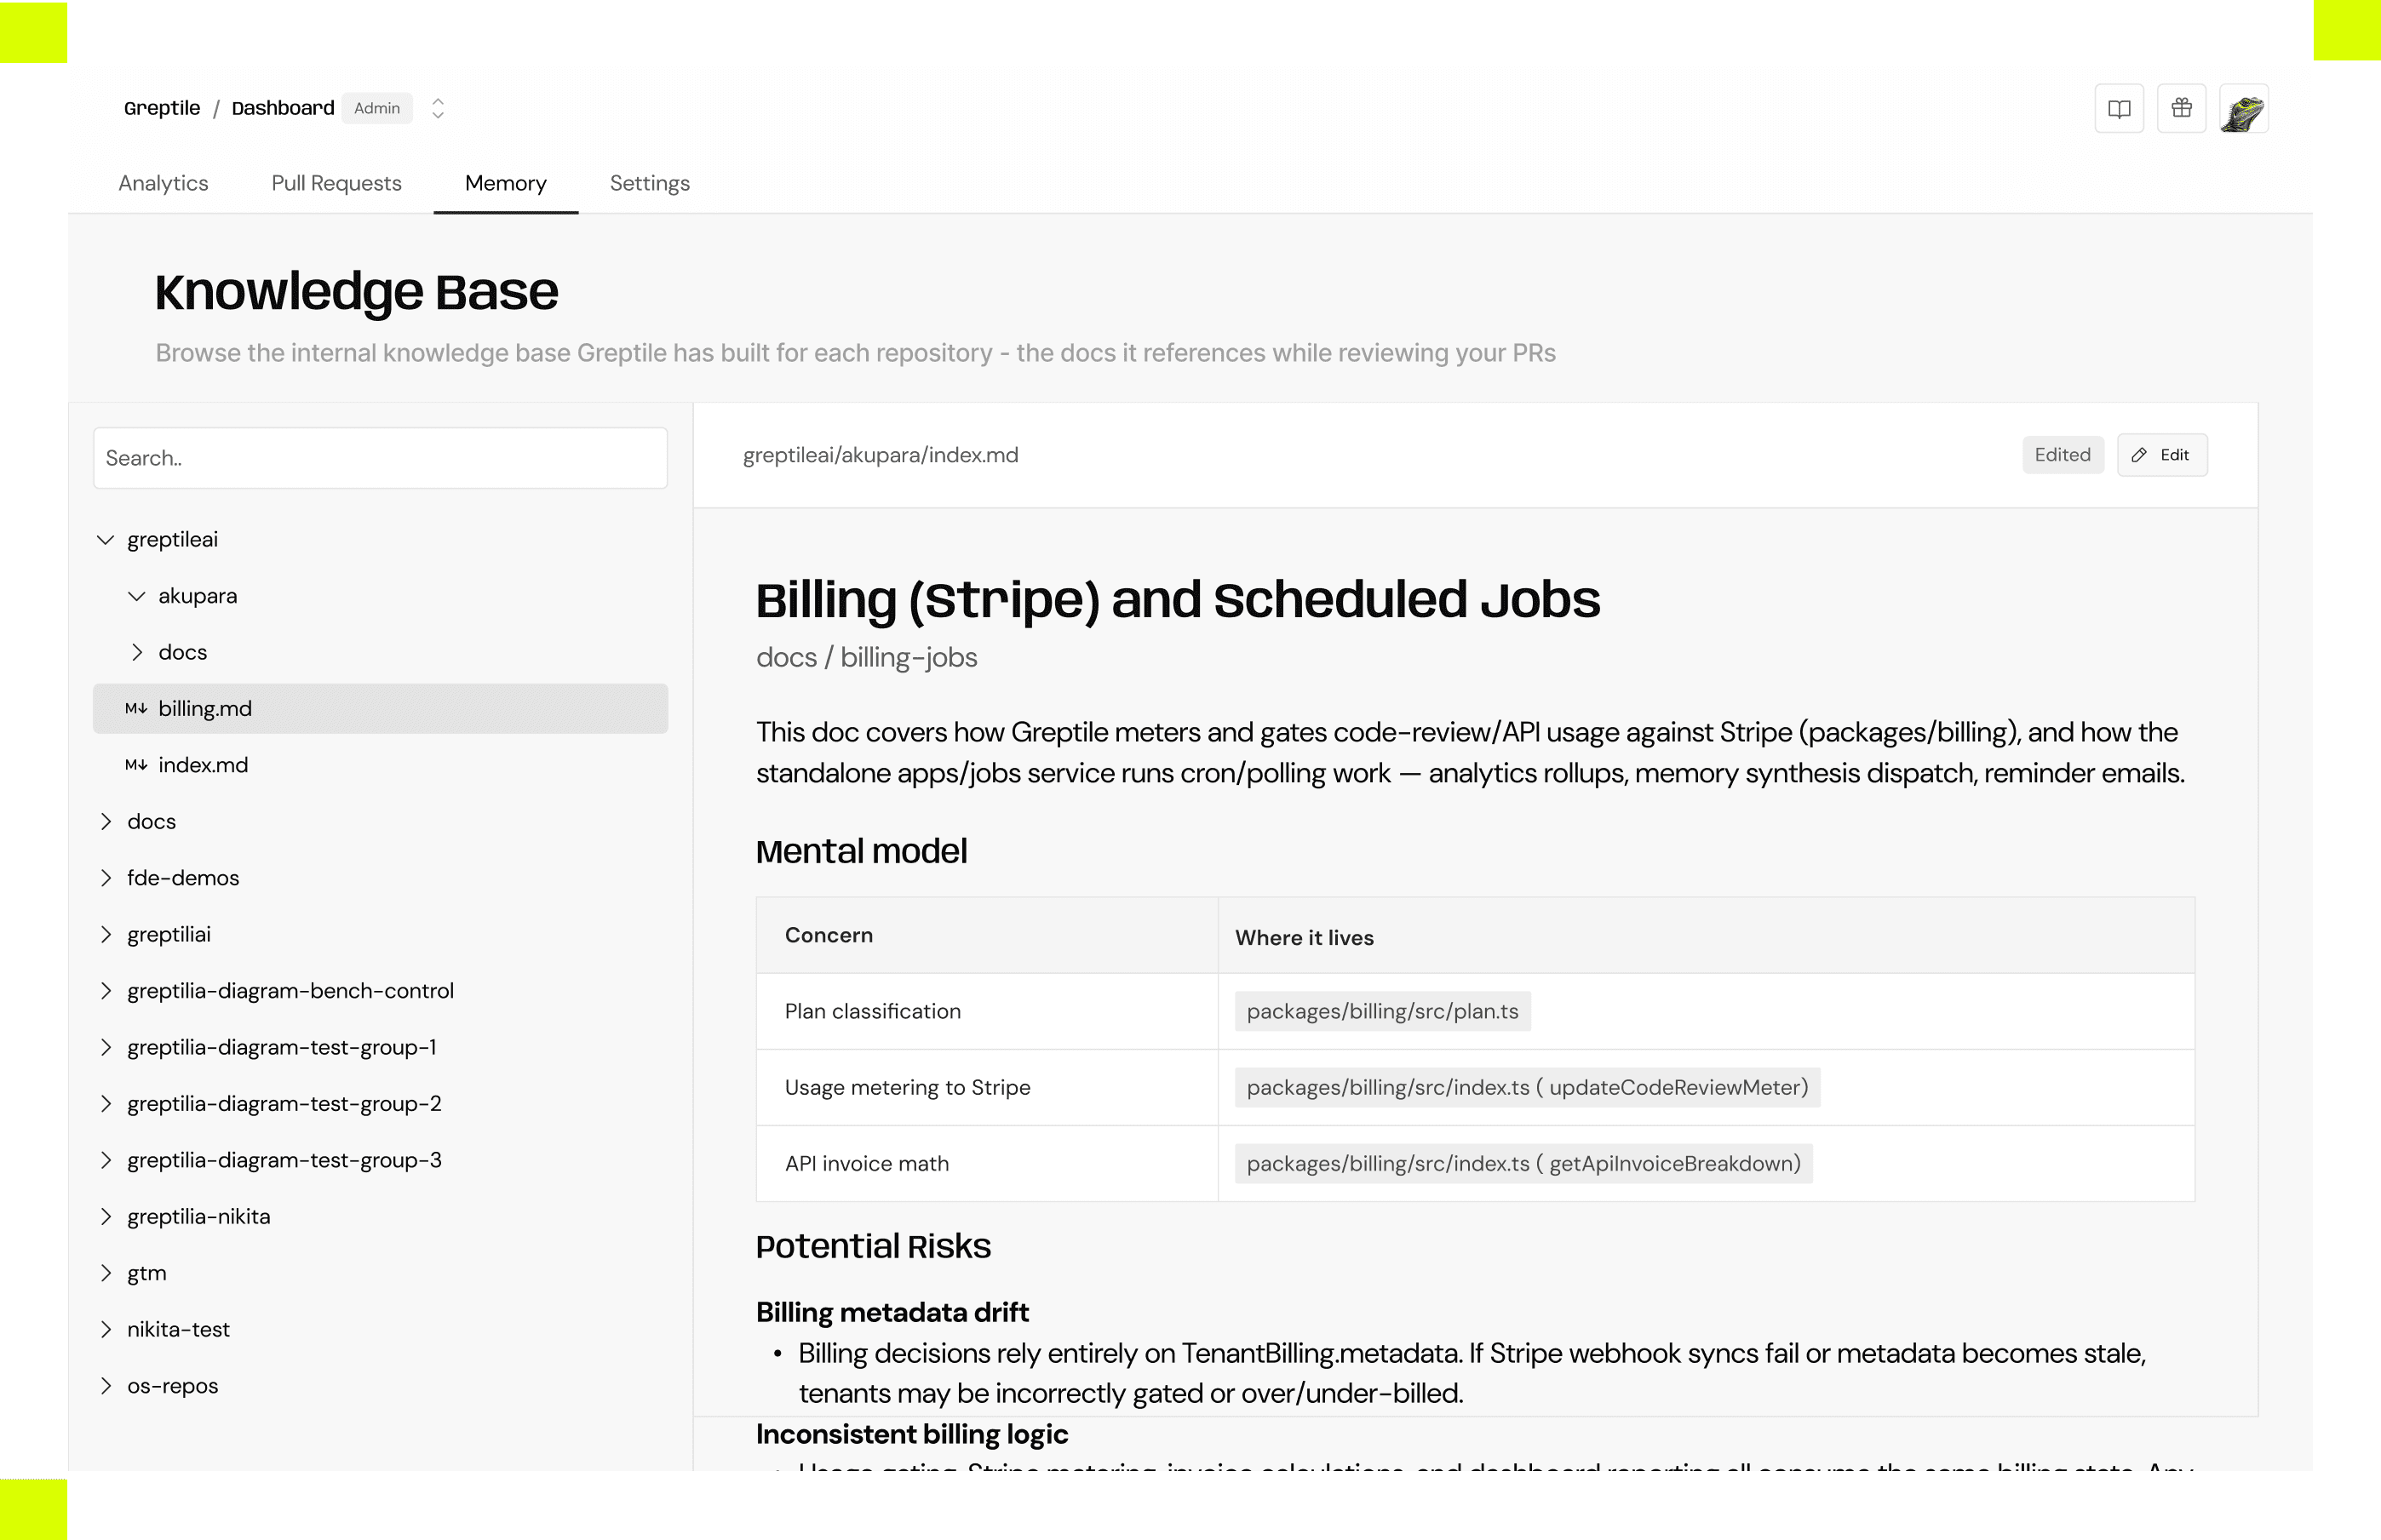
Greptile — AI-сервис code review, который строит граф репозитория и использует его как контекст для замечаний к pull request.
Greptile оказался в этой десятке не из-за широты обещаний: подход особенно полезен для больших кодовых баз, где ошибка проявляется за пределами изменённого файла.
Greptile Agent v4 рассчитан на команды, которым нужен специализированный агент для code review, а не универсальный помощник программиста. Вендор выделяет поиск сложных ошибок, отдельное направление security review и настройку custom context. Такой набор особенно логичен там, где ревьюеру требуется учитывать правила конкретного проекта.
Рабочий сценарий можно выстроить вокруг контекста проекта: команда задаёт custom context, использует доступный CLI и направляет изменения на проверку агентом v4. Для спорных случаев полезно отделять обычный результат review от runtime validation: эта возможность у Greptile помечена как beta и не должна восприниматься как окончательная проверка исполнения.
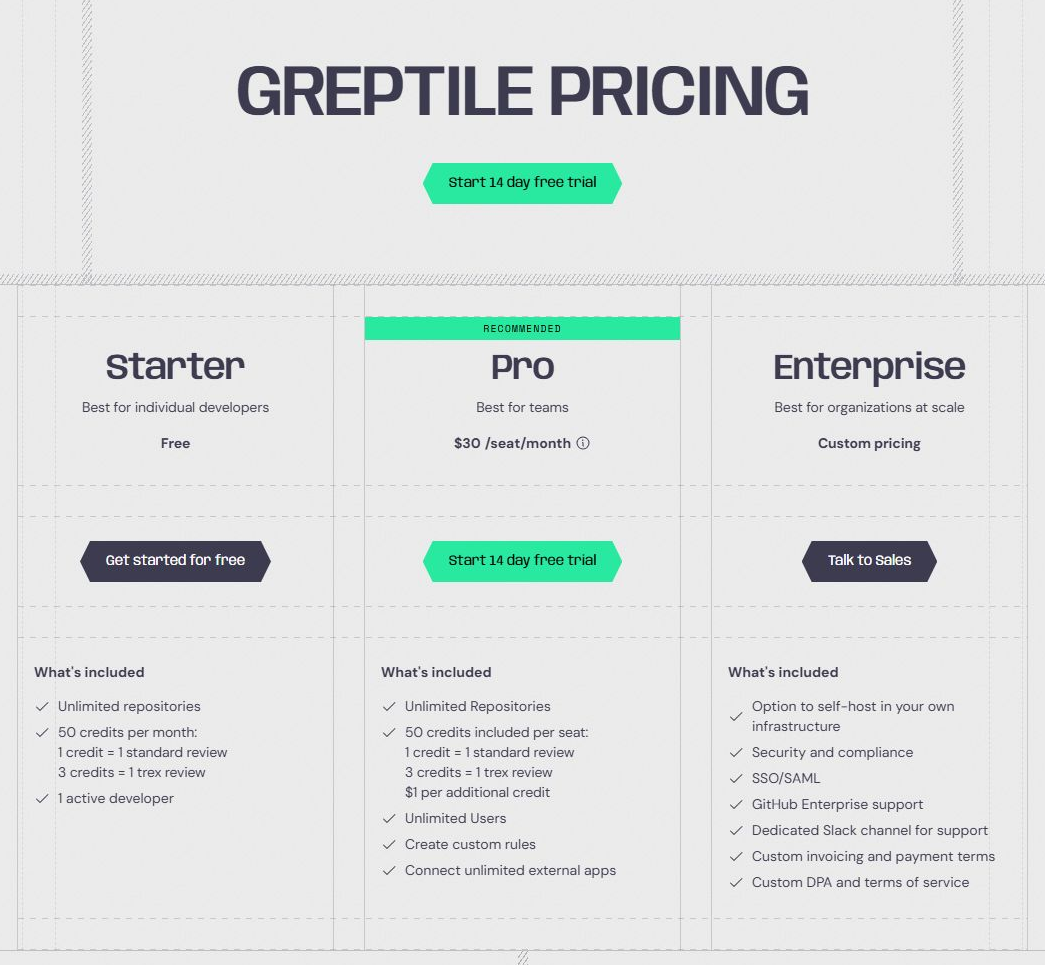
Бюджет на Greptile можно прикинуть по опубликованным уровням: Starter бесплатен для одного active developer с 50 credits; Pro имеет trial 14 дней и стоит $30 за seat с 50 credits, дополнительные credits — $1.
Главная оговорка касается качества сигналов. Greptile публикует для v4 сравнение с v3 и сообщает о снижении false-positive rate, но это результат вендора, а не гарантия для любого репозитория. Кроме того, runtime validation остаётся beta: его выводы разумно считать дополнительным материалом для разбора, а не окончательным вердиктом.
При выборе Greptile имеет смысл смотреть на связку функций, а не на одну цифру из анонса: code-review агент v4, custom context, security review и beta-режим runtime validation решают разные задачи. Сервис выглядит профильным вариантом для команд, готовых формализовать проектный контекст; заявленное вендором снижение ложных срабатываний следует оценивать осторожно.
Официальный сайт: https://www.greptile.com/
Функционал
- Граф контекста репозитория
- Настройка custom context, отдельная область security review и доступ к CLI для работы с кодовой проверкой.
Ключевые преимущества
- Вендор позиционирует v4 как версию для поиска сложных ошибок при code review, а не общего автодополнения.
- Custom context добавляет к review контекст проекта, вместо оценки изменения только в отрыве от него.
Сильные стороны
- В анонсе v4 есть отдельные разделы о security review, CLI, custom context и примерах использования.
- Runtime validation заявлена как дополнительная возможность beta, расширяющая сценарии анализа, но не как стабильная гарантия.
Ограничения
- Снижение false-positive rate приведено в вендорском сравнении v4 с v3 и не гарантировано для каждого проекта.
- Runtime validation имеет статус beta, поэтому её результаты нельзя считать доказательством корректности выполнения кода.
Кому подходит
- Команды, которым нужен code-review агент с custom context для учёта особенностей конкретного проекта и его правил.
- Разработчики, которые хотят дополнить review отдельным направлением security review и готовы разбирать выводы агента.
Тарифы
- Starter — бесплатный тариф для 1 active developer: неограниченное число репозиториев и 50 credits в месяц.
- Pro — $30 за место в месяц: 50 credits на место.
- Pro trial — 14-дневный пробный период.
- Дополнительный credit — $1.
- Standard review — 1 credit за проверку.
- TREX review — 3 credits за проверку.
- Enterprise — стоимость по запросу.
- Qualified Open Source — бесплатный доступ для некоммерческих проектов с лицензией MIT или Apache.
- Early startup — скидка 50% для компаний с выручкой менее $2 млн и до раунда Series A при соответствии условиям программы.
Итоги
Для общего PR-потока проще начать с CodeRabbit, Qodo Merge или встроенного Copilot Code Review. Security-first процесс выигрывает от Snyk Code, Sonar AI CodeFix и Amazon Q, а DeepSource, Graphite и Greptile удобны при особой модели репозитория и ревью. Любой кандидат стоит проверить на десяти реальных PR: точность и уровень шума важнее числа обещанных функций.